مقدمه
پیشتر، مهاجمان سایبری بیشتر تمرکز خود را روی آسیبپذیریهای نرمافزاری، سرورها و شبکهها قرار میدادند. با این حال، امروزه مسیر حملات تغییر کرده است. تحقیقات صنعت امنیت نشان میدهد که هویتهای دیجیتال (Digital Identities) به یکی از مهمترین اهداف مهاجمان تبدیل شدهاند؛ بهبیانی دقیقتر، با سرقت یا سوءاستفاده از اعتبارنامههای کاربران، مهاجم میتواند بدون نیاز به اکسپلویتهای پیچیده، مانند یک کاربر مجاز در شبکه فعالیت کند.
بهطور مشخص، بسیاری از حملات پیشرفته با سرقت رمز عبور آغاز میشوند. از سوی دیگر، ابزارهای سنتی کافی نیستند. در واکنش به این تغییر، مفهوم Identity Threat Detection & Response (ITDR) شکل گرفته است؛ راهکاری که با تمرکز بر هویت کاربران، سرویسها و حسابهای دارای دسترسی بالا، تلاش میکند تهدیدات هویتی را شناسایی، تحلیل و متوقف کند.
در این مقاله، با مفهوم ITDR، نحوه عملکرد آن، تفاوت آن با سایر فناوریهای امنیتی، نقش هوش مصنوعی و بهترین روشهای پیادهسازی آن در سازمانها آشنا خواهید شد.
Identity Threat Detection & Response (ITDR) چیست؟
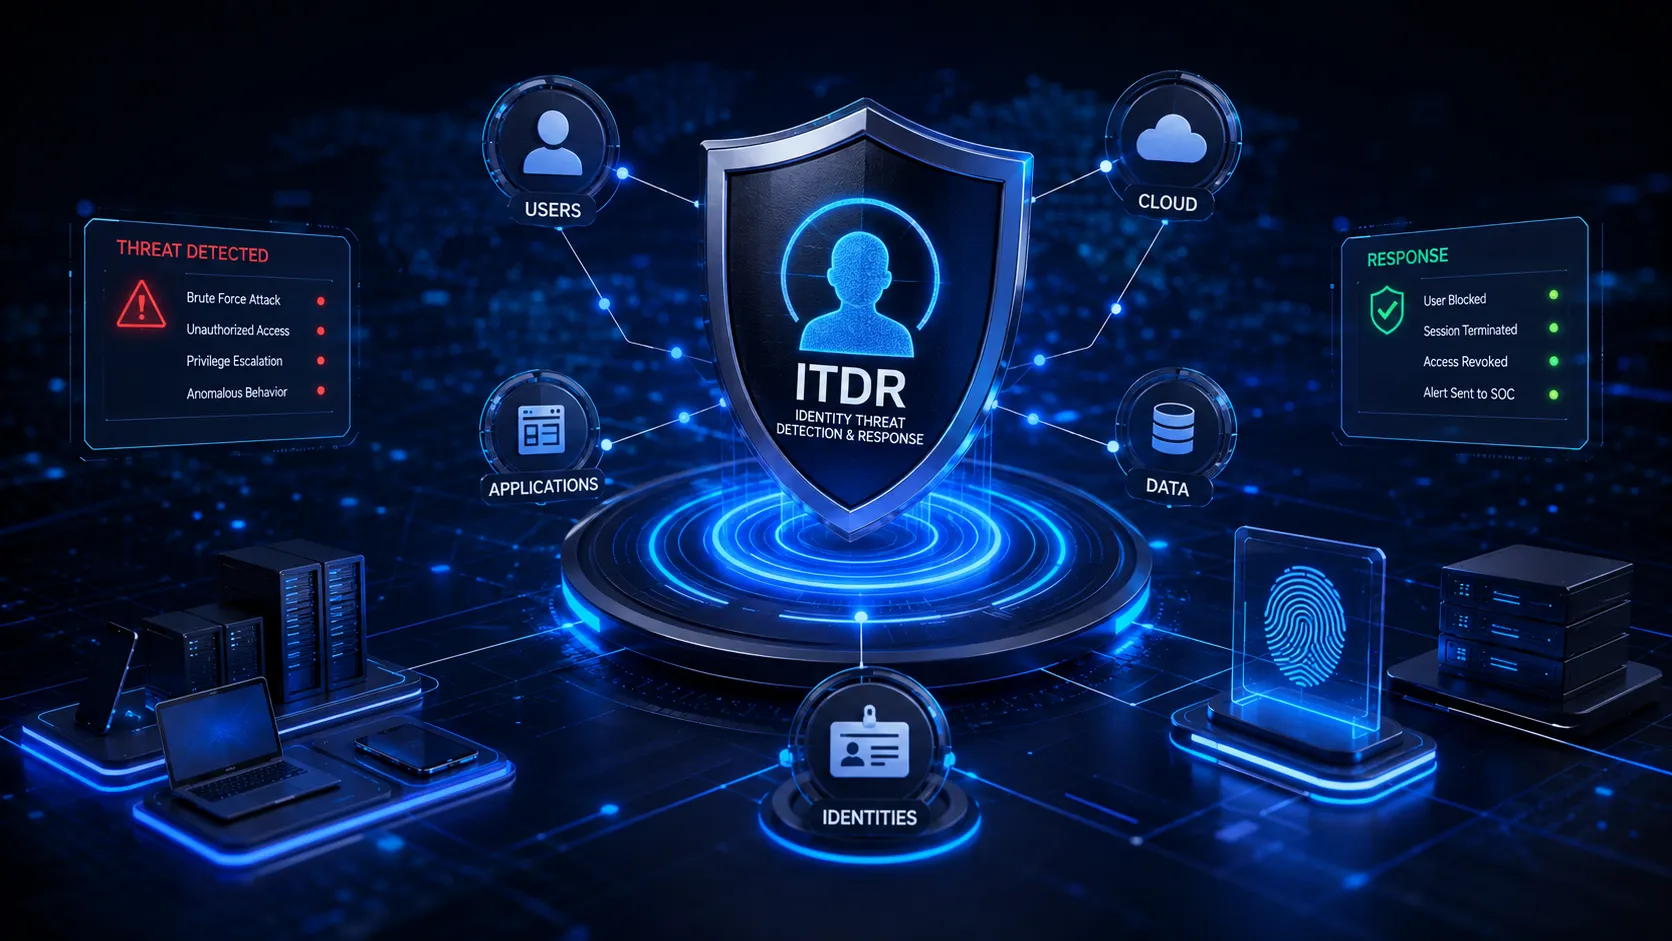
Identity Threat Detection & Response یا به اختصار ITDR مجموعهای از فناوریها، فرآیندها و راهکارهای امنیتی است که برای شناسایی، تحلیل و پاسخ به تهدیداتی طراحی شدهاند که هویتهای دیجیتال را هدف قرار میدهند.
برخلاف راهکارهایی که تنها روی دستگاهها یا شبکه تمرکز دارند، ITDR رفتار کاربران، حسابهای کاربری، سرویسها، Active Directory، Microsoft Entra ID و سایر سامانههای مدیریت هویت را بهصورت مداوم پایش میکند تا فعالیتهای غیرعادی یا مشکوک را در سریعترین زمان ممکن شناسایی کند.
بهعنوان مثال، اگر یک حساب کاربری مدیر سیستم در مدت کوتاهی از دو کشور مختلف وارد شبکه شود، یا یک حساب سرویس ناگهان شروع به دسترسی به منابعی کند که پیشتر هرگز از آنها استفاده نکرده بود، ITDR میتواند این رفتار را بهعنوان یک تهدید احتمالی تشخیص دهد و اقدامات لازم را آغاز کند.
چرا امنیت هویت به اولویت شماره یک سازمانها تبدیل شده است؟
در گذشته، دیوارهای آتش، سامانههای تشخیص نفوذ و آنتیویروسها ستون اصلی امنیت سازمانها بودند. اما امروزه مهاجمان به جای شکستن این لایهها، اغلب از اعتبارنامههای معتبر برای ورود استفاده میکنند.
وقتی یک مهاجم به نام کاربری، رمز عبور یا توکن احراز هویت دست پیدا کند، میتواند دقیقاً مانند یک کاربر مجاز عمل کند. این موضوع باعث میشود بسیاری از سامانههای امنیتی سنتی، فعالیت او را عادی تلقی کنند.
از مهمترین دلایل رشد حملات مبتنی بر هویت میتوان به موارد زیر اشاره کرد:
-
گسترش سرویسهای ابری و حسابهای SaaS
-
افزایش استفاده از احراز هویت چندمرحلهای (و تلاش مهاجمان برای دور زدن آن)
-
رشد حملات مهندسی اجتماعی و فیشینگ
-
استفاده گسترده از حسابهای دارای دسترسی بالا (Privileged Accounts)
-
اتصال کاربران از راه دور و مدلهای کاری هیبریدی
مهمترین تهدیدات هویتی
Credential Theft
رایجترین روش نفوذ، سرقت نام کاربری و رمز عبور از طریق فیشینگ، بدافزار یا نشت اطلاعات است.
Pass-the-Hash
در این حمله، مهاجم بدون نیاز به دانستن رمز عبور، از هش رمز برای احراز هویت استفاده میکند و به سیستمهای دیگر دسترسی پیدا میکند.
Kerberoasting
در محیطهای Active Directory، مهاجم درخواست Ticket سرویسها را دریافت کرده و تلاش میکند رمز عبور حسابهای سرویس را بهصورت آفلاین بازیابی کند.
Golden Ticket
یکی از خطرناکترین حملات Kerberos که به مهاجم امکان میدهد Ticketهای معتبر ایجاد کرده و کنترل تقریباً کامل دامنه را در اختیار بگیرد.
MFA Fatigue
در این روش، مهاجم با ارسال مکرر درخواستهای احراز هویت چندمرحلهای، کاربر را خسته کرده و او را به تأیید ناخواسته یکی از درخواستها وادار میکند.
Session Hijacking
در این حمله، نشست فعال کاربر سرقت میشود و مهاجم بدون نیاز به ورود مجدد، از همان نشست برای دسترسی به منابع استفاده میکند.
ITDR چگونه این تهدیدات را شناسایی میکند؟
یک سامانه ITDR معمولاً با جمعآوری و تحلیل دادههای هویتی از منابع مختلف کار میکند، از جمله:
-
Active Directory
-
Microsoft Entra ID
-
LDAP
-
VPN
-
سیستمهای IAM و PAM
-
لاگهای احراز هویت
-
سرویسهای ابری
-
Endpointها
-
سرویسهای SaaS
سپس با استفاده از قوانین امنیتی، تحلیل رفتاری (Behavior Analytics) و در بسیاری از محصولات جدید، هوش مصنوعی و یادگیری ماشین، الگوهای غیرعادی را تشخیص داده و در صورت نیاز، اقدامات خودکار مانند مسدود کردن حساب، قطع نشست، درخواست احراز هویت مجدد یا ارسال هشدار به تیم امنیت را انجام میدهد.
دیدگاه RootNet
با حرکت سازمانها به سمت زیرساختهای ابری، مدل Zero Trust و استفاده گسترده از سرویسهای SaaS، هویت دیجیتال به مهمترین مرز امنیتی تبدیل شده است. در چنین شرایطی، تمرکز صرف بر امنیت شبکه یا Endpoint دیگر کافی نیست. سازمانها باید امنیت هویت را بهعنوان یک لایه مستقل و راهبردی در معماری امنیتی خود در نظر بگیرند و از راهکارهای ITDR برای شناسایی سریع سوءاستفاده از حسابهای کاربری و جلوگیری از گسترش حملات استفاده کنند.
تفاوت ITDR با سایر راهکارهای امنیتی
یکی از رایجترین اشتباهات این است که تصور شود ITDR همان EDR یا SIEM است. در حالی که هر یک از این فناوریها هدف متفاوتی دارند و در کنار هم یک معماری امنیتی کامل را تشکیل میدهند.
| فناوری | تمرکز اصلی | قابلیت تشخیص تهدیدات هویتی |
|---|---|---|
| ITDR | هویت کاربران، سرویسها و Active Directory | ⭐⭐⭐⭐⭐ |
| EDR | Endpointها و سیستمعامل | ⭐⭐☆☆☆ |
| XDR | تحلیل دادههای چندمنبعی | ⭐⭐⭐⭐☆ |
| SIEM | جمعآوری و تحلیل لاگها | ⭐⭐⭐☆☆ |
| IAM | مدیریت هویت و دسترسی | ⭐☆☆☆☆ |
| PAM | مدیریت حسابهای دارای دسترسی بالا | ⭐⭐⭐☆☆ |
| UEBA | تحلیل رفتار کاربران | ⭐⭐⭐⭐☆ |
ITDR یا EDR؟
بسیاری از سازمانها تصور میکنند با داشتن EDR دیگر نیازی به ITDR ندارند.
اما واقعیت این است که:
-
EDR از دستگاه محافظت میکند.
-
ITDR از هویت محافظت میکند.
فرض کنید مهاجم رمز عبور مدیر شبکه را سرقت کرده است:
-
او هیچ بدافزاری اجرا نمیکند.
-
هیچ فایل مخربی وجود ندارد.
-
هیچ Process مشکوکی اجرا نشده است.
در این شرایط EDR تقریباً چیزی برای شناسایی ندارد.
اما ITDR رفتار غیرعادی کاربر را تشخیص میدهد.
معماری ITDR
یک سامانه حرفهای ITDR معمولاً از پنج لایه تشکیل میشود.
Data Collection
جمعآوری اطلاعات از:
-
Active Directory
-
Microsoft Entra ID
-
VPN
-
Cloud
-
LDAP
-
Endpoint
-
PAM
-
IAM
Identity Analytics
تحلیل هویت کاربران و بررسی مواردی مانند:
-
تغییرات گروههای مدیریتی
-
ایجاد کاربران جدید
-
تغییر Password Policy
-
تغییرات GPO
-
تغییر مجوزها
Behavior Analysis
در این مرحله رفتار کاربران بررسی میشود.
مثلاً کاربری که همیشه ساعت ۸ صبح وارد سیستم میشود، ناگهان ساعت ۳ نیمه شب از کشوری دیگر وارد VPN میشود. سیستم این رفتار را غیرعادی تشخیص میدهد.
Threat Detection
در این مرحله موتور تشخیص تهدید فعال میشود.
نمونه تشخیصها:
-
Golden Ticket
-
Silver Ticket
-
Kerberoasting
-
Pass-the-Hash
-
DCSync
-
Password Spray
-
Credential Stuffing
-
MFA Bypass
-
Lateral Movement
Automated Response
در نهایت سیستم میتواند اقدامات زیر را انجام دهد:
-
غیرفعال کردن Account
-
Reset Password
-
پایان دادن Session
-
قطع دسترسی VPN
-
ارسال هشدار به SOC
-
ایجاد Incident در SIEM
-
اجرای Playbook در SOAR
ITDR چگونه حملات را متوقف میکند؟
فرض کنید مهاجم از طریق Phishing رمز عبور مدیر سیستم را به دست آورده است.
مرحله اول: ورود موفق انجام میشود. هیچ خطایی وجود ندارد.
مرحله دوم: کاربر شروع به دسترسی به Domain Controller میکند.
مرحله سوم: سعی میکند تمامی کاربران Active Directory را استخراج کند.
مرحله چهارم: ITDR تشخیص میدهد:
-
رفتار کاربر غیرعادی است.
-
حجم درخواست LDAP بسیار زیاد است.
-
درخواست Kerberos غیرطبیعی است.
-
Privilege Escalation رخ داده است.
مرحله پنجم: سامانه اقدامات زیر را انجام میدهد:
-
قطع Session
-
غیرفعال کردن حساب
-
هشدار به SOC
-
ایجاد Incident
-
ثبت شواهد
در نتیجه حمله قبل از رسیدن به Domain Admin متوقف میشود.
نقش هوش مصنوعی در ITDR
نسل جدید محصولات ITDR دیگر فقط Rule-Based نیستند. آنها از AI استفاده میکنند.
هوش مصنوعی میتواند:
-
تشخیص رفتار غیرعادی: مثلاً یک کارمند مالی که همیشه فقط SAP را باز میکند، امروز شروع به اجرای PowerShell کرده است.
-
تشخیص حرکت جانبی (Lateral Movement): AI مسیر حرکت مهاجم را روی شبکه تحلیل میکند.
-
تحلیل هزاران رویداد: به جای بررسی میلیونها Log، AI فقط هشدارهای مهم را به SOC ارسال میکند.
-
کاهش False Positive: یکی از مشکلات SIEM، هشدارهای اشتباه است. AI میتواند تا حد زیادی False Positive را کاهش دهد.
Zero Trust و ITDR
یکی از مهمترین کاربردهای ITDR، اجرای معماری Zero Trust است.
در Zero Trust، هیچ کاربری حتی مدیر سیستم به طور پیشفرض قابل اعتماد نیست. هر درخواست باید دوباره ارزیابی شود.
ITDR دقیقاً همین کار را انجام میدهد.
چرا ITDR برای سازمانهای ایرانی اهمیت دارد؟
بسیاری از سازمانهای ایرانی هنوز امنیت هویت را بهصورت مستقل مدیریت نمیکنند. در حالی که اغلب زیرساختها بر پایه Active Directory، VPN و حسابهای دارای دسترسی بالا اداره میشوند. موفقیت یک حمله فیشینگ یا سرقت اعتبارنامه میتواند بدون نیاز به بهرهبرداری از آسیبپذیریهای پیچیده، مهاجم را به بخشهای حیاتی شبکه برساند.
برای سازمانهایی مانند بانکها، دانشگاهها، مراکز داده، شرکتهای صنعتی و ارائهدهندگان خدمات ابری، استقرار ITDR در کنار EDR، SIEM و PAM میتواند زمان شناسایی تهدیدات را به شکل محسوسی کاهش دهد و از گسترش حمله در مراحل اولیه جلوگیری کند.
دیدگاه تخصصی RootNet
امنیت سایبری دیگر فقط به حفاظت از فایروال یا سرورها محدود نیست. هویت دیجیتال به مرز امنیتی جدید سازمانها تبدیل شده است. تجربه نشان میدهد که بسیاری از حملات موفق از یک حساب کاربری بهظاهر معتبر آغاز میشوند. به همین دلیل، سازمانهایی که در کنار ابزارهای سنتی از راهکارهای ITDR استفاده میکنند، توانایی بسیار بیشتری در کشف حملات مبتنی بر هویت، جلوگیری از حرکت جانبی مهاجم و کاهش ریسک نفوذ خواهند داشت.
بهترین ابزارهای Identity Threat Detection & Response (ITDR) در سال ۲۰۲۶
بازار ITDR طی چند سال اخیر رشد قابلتوجهی داشته است. امروزه بسیاری از شرکتهای امنیت سایبری، قابلیتهای ITDR را به محصولات خود اضافه کردهاند تا بتوانند حملات مبتنی بر هویت را سریعتر شناسایی و متوقف کنند.
Microsoft Defender for Identity
Microsoft Defender for Identity یکی از شناختهشدهترین راهکارهای ITDR است که بهطور خاص برای محیطهای مبتنی بر Active Directory و Microsoft Entra ID طراحی شده است.
قابلیتهای کلیدی:
-
تحلیل رفتار کاربران (User Behavior Analytics)
-
شناسایی حملات Kerberoasting
-
تشخیص Pass-the-Hash
-
شناسایی Golden Ticket
-
تحلیل حملات DCSync
-
ارزیابی ریسک کاربران
-
یکپارچگی با Microsoft Defender XDR
مناسب برای: سازمانهایی که از زیرساخت Microsoft استفاده میکنند.
CrowdStrike Falcon Identity Protection
CrowdStrike با ترکیب قابلیتهای EDR و ITDR، یکی از کاملترین راهکارهای امنیت هویت را ارائه کرده است.
ویژگیها:
-
محافظت از Active Directory
-
تحلیل رفتار کاربران
-
تشخیص حرکت جانبی (Lateral Movement)
-
بررسی دسترسیهای غیرمجاز
-
شناسایی حملات Kerberos
-
تحلیل لحظهای تهدیدات
نقطه قوت: ادغام کامل با Falcon Platform و امکان واکنش سریع به حملات.
Cisco Identity Intelligence
Cisco تمرکز ویژهای بر تحلیل هویت در محیطهای Hybrid و Cloud دارد.
قابلیتها:
-
تحلیل رفتار کاربران
-
ارزیابی ریسک هویت
-
کشف دستگاههای ناشناس
-
یکپارچگی با Cisco SecureX
-
تحلیل نشستهای کاربری
Palo Alto Cortex XSIAM
اگرچه Cortex XSIAM یک پلتفرم جامع عملیات امنیتی است، اما قابلیتهای پیشرفتهای برای تحلیل تهدیدات هویتی نیز ارائه میدهد.
امکانات:
-
تحلیل رفتار کاربران
-
تحلیل مسیر حمله (Attack Path)
-
کشف حسابهای پرخطر
-
پاسخ خودکار به حوادث
-
هوش مصنوعی برای کاهش هشدارهای اشتباه
SentinelOne Singularity
SentinelOne در سالهای اخیر قابلیتهای ITDR را با استفاده از موتورهای هوش مصنوعی توسعه داده است.
ویژگیهای مهم:
-
تحلیل رفتار کاربران
-
شناسایی حملات بدون فایل (Fileless)
-
تحلیل نشستهای کاربری
-
پاسخ خودکار
-
همبستگی دادهها از منابع مختلف
مقایسه بهترین ابزارهای ITDR
| محصول | Active Directory | Cloud Identity | AI | پاسخ خودکار | مناسب برای |
|---|---|---|---|---|---|
| Microsoft Defender for Identity | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐☆ | ⭐⭐⭐⭐☆ | ⭐⭐⭐⭐☆ | Microsoft Ecosystem |
| CrowdStrike Falcon | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | Enterprise |
| Cisco Identity Intelligence | ⭐⭐⭐⭐☆ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐☆ | ⭐⭐⭐⭐☆ | Hybrid Cloud |
| Palo Alto Cortex XSIAM | ⭐⭐⭐⭐☆ | ⭐⭐⭐⭐☆ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ | SOC |
| SentinelOne | ⭐⭐⭐⭐☆ | ⭐⭐⭐⭐☆ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐☆ | Enterprise |
چگونه ITDR را در سازمان پیادهسازی کنیم؟
پیادهسازی موفق ITDR تنها به خرید یک ابزار خلاصه نمیشود. این فناوری باید بخشی از معماری امنیتی سازمان باشد.
مرحله ۱: شناسایی داراییهای هویتی
ابتدا باید مشخص شود که چه هویتهایی در سازمان وجود دارند:
-
کاربران
-
مدیران سیستم
-
حسابهای سرویس
-
حسابهای اشتراکی
-
APIها
-
Service Accountها
مرحله ۲: ارزیابی وضعیت Active Directory
مواردی که باید بررسی شوند:
-
کاربران غیرفعال
-
حسابهای بدون MFA
-
Domain Adminهای اضافی
-
Password Policy
-
Delegation
-
Service Accountها
مرحله ۳: اتصال منابع داده
راهکار ITDR باید به منابع زیر متصل شود:
-
Active Directory
-
Microsoft Entra ID
-
VPN
-
Firewall
-
SIEM
-
Endpoint
-
Cloud
-
IAM
مرحله ۴: تعریف رفتار عادی کاربران
سامانه باید یاد بگیرد:
-
ساعات کاری
-
مکانهای معمول ورود
-
برنامههای مورد استفاده
-
الگوی دسترسی کاربران
-
دستگاههای مجاز
مرحله ۵: تعریف سیاستهای پاسخ
برای مثال، اگر Domain Admin از کشوری جدید وارد شد:
-
حساب مسدود شود.
-
هشدار برای SOC ارسال شود.
-
احراز هویت مجدد انجام شود.
اشتباهات رایج در پیادهسازی ITDR
فقط روی Active Directory تمرکز کردن
امروزه بسیاری از حملات از سرویسهای ابری آغاز میشوند.
استفاده نکردن از MFA
ITDR جایگزین MFA نیست؛ این دو فناوری باید در کنار هم استفاده شوند.
نادیده گرفتن Service Accountها
بسیاری از مهاجمان ابتدا حسابهای سرویس را هدف قرار میدهند، زیرا این حسابها معمولاً سطح دسترسی بالایی دارند و کمتر پایش میشوند.
عدم یکپارچهسازی با SIEM
اگر ITDR با SIEM و SOAR یکپارچه نباشد، تیم SOC تصویر کاملی از حمله نخواهد داشت.
آینده ITDR
انتظار میرود طی سالهای آینده، ITDR از یک قابلیت اختیاری به یکی از اجزای اصلی معماری امنیتی سازمانها تبدیل شود. روندهای مهم عبارتاند از:
-
استفاده گستردهتر از هوش مصنوعی برای تحلیل رفتار هویتها
-
شناسایی خودکار مسیرهای حمله (Attack Path Analysis)
-
ادغام عمیقتر با Zero Trust
-
گسترش پشتیبانی از محیطهای Multi-Cloud
-
پاسخ خودکار و هوشمند به حملات مبتنی بر هویت
-
ارزیابی مستمر ریسک کاربران و حسابهای دارای دسترسی بالا
دیدگاه RootNet
در سالهای اخیر، تمرکز مهاجمان از نفوذ مستقیم به سرورها به سوءاستفاده از هویتهای معتبر تغییر کرده است. در چنین شرایطی، سازمانهایی که تنها بر امنیت شبکه یا Endpoint تکیه میکنند، همچنان در معرض ریسک حملات مبتنی بر هویت قرار دارند.
از دیدگاه RootNet، ترکیب ITDR، Zero Trust، MFA، PAM، SIEM و EDR یک رویکرد مؤثر برای کاهش ریسک و افزایش توانایی سازمان در شناسایی و مهار حملات است. امنیت هویت دیگر یک قابلیت جانبی نیست؛ بلکه یکی از ارکان اصلی امنیت سایبری مدرن محسوب میشود.
مزایای پیادهسازی ITDR در سازمانها
استفاده از راهکارهای Identity Threat Detection & Response (ITDR) تنها یک اقدام امنیتی نیست؛ بلکه سرمایهگذاری برای کاهش ریسکهای عملیاتی و مالی سازمان محسوب میشود. مهمترین مزایای آن عبارتاند از:
شناسایی سریع حملات مبتنی بر هویت
ITDR رفتار کاربران، حسابهای سرویس و حسابهای دارای دسترسی بالا را بهصورت مداوم پایش میکند و قبل از گسترش حمله، فعالیتهای مشکوک را شناسایی میکند.
کاهش زمان تشخیص و پاسخ (MTTD و MTTR)
یکی از مهمترین شاخصهای عملیات امنیت، کاهش زمان کشف و مهار تهدید است. ITDR با تحلیل لحظهای رویدادها و واکنش خودکار، این زمان را به میزان قابلتوجهی کاهش میدهد.
جلوگیری از حرکت جانبی (Lateral Movement)
بسیاری از حملات با دسترسی اولیه محدود آغاز میشوند و سپس مهاجم تلاش میکند به سیستمهای حساستر برسد. ITDR با شناسایی رفتارهای غیرعادی، این حرکت را در مراحل اولیه متوقف میکند.
محافظت از حسابهای دارای دسترسی بالا
حسابهای مدیریتی (Privileged Accounts) ارزشمندترین هدف مهاجمان هستند. ITDR تغییرات، ورودها و فعالیتهای این حسابها را بهصورت ویژه پایش میکند.
پشتیبانی از معماری Zero Trust
در مدل Zero Trust هیچ کاربری بهطور پیشفرض قابل اعتماد نیست. ITDR با ارزیابی مداوم ریسک کاربران، یکی از اجزای کلیدی این معماری محسوب میشود.
چالشهای پیادهسازی ITDR
اگرچه ITDR مزایای فراوانی دارد، اما بدون برنامهریزی مناسب ممکن است سازمان با چالشهایی روبهرو شود:
-
کیفیت پایین دادههای هویتی
-
وجود حسابهای قدیمی و بلااستفاده
-
نبود سیاستهای مناسب برای حسابهای دارای دسترسی بالا
-
عدم یکپارچگی با SIEM، SOAR و PAM
-
کمبود نیروی متخصص برای تحلیل هشدارها
-
مقاومت سازمان در برابر تغییر فرآیندهای امنیتی
بهترین روشها (Best Practices)
برای افزایش اثربخشی ITDR، رعایت نکات زیر توصیه میشود:
-
فعالسازی احراز هویت چندمرحلهای (MFA)
-
حذف حسابهای بلااستفاده و غیرفعال
-
بازبینی دورهای مجوزهای دسترسی
-
پایش مستمر حسابهای مدیریتی
-
استفاده از اصل Least Privilege
-
یکپارچهسازی ITDR با SIEM و SOAR
-
آموزش کارکنان در زمینه حملات فیشینگ و مهندسی اجتماعی
-
بهروزرسانی منظم سیاستهای امنیتی
سوالات متداول (FAQ)
ITDR چیست؟
ITDR یا Identity Threat Detection & Response مجموعهای از فناوریها و فرآیندها برای شناسایی، تحلیل و پاسخ به تهدیداتی است که هویت کاربران، حسابهای سرویس و سامانههای مدیریت هویت را هدف قرار میدهند.
تفاوت ITDR با EDR چیست؟
EDR بر محافظت از Endpointها تمرکز دارد، در حالی که ITDR بر امنیت هویت، اعتبارنامهها، Active Directory و سرویسهای مدیریت هویت متمرکز است.
آیا ITDR جایگزین SIEM میشود؟
خیر. SIEM رویدادهای امنیتی را از منابع مختلف جمعآوری و تحلیل میکند، اما ITDR بهصورت تخصصی تهدیدات هویتی را بررسی میکند. این دو فناوری مکمل یکدیگر هستند.
آیا سازمانهای کوچک نیز به ITDR نیاز دارند؟
اگر سازمان از Active Directory، Microsoft Entra ID یا سرویسهای ابری استفاده میکند، پیادهسازی ITDR میتواند ریسک حملات مبتنی بر هویت را به میزان قابلتوجهی کاهش دهد.
آیا ITDR فقط برای محیطهای Microsoft است؟
خیر. بسیاری از راهکارهای ITDR از محیطهای Hybrid، سرویسهای ابری، LDAP و سایر سامانههای مدیریت هویت نیز پشتیبانی میکنند.
جمعبندی
با گسترش خدمات ابری، افزایش دورکاری و پیچیدهتر شدن حملات سایبری، هویت دیجیتال به مهمترین مرز امنیتی سازمانها تبدیل شده است. مهاجمان دیگر تنها به دنبال بهرهبرداری از آسیبپذیریهای نرمافزاری نیستند؛ آنها با سرقت اعتبارنامهها، سوءاستفاده از نشستهای کاربری و حمله به سامانههای مدیریت هویت، تلاش میکنند بدون جلب توجه به منابع حیاتی سازمان دسترسی پیدا کنند.
در چنین شرایطی، Identity Threat Detection & Response (ITDR) به یکی از اجزای کلیدی معماری امنیتی مدرن تبدیل شده است. این فناوری با پایش مداوم هویتها، تحلیل رفتار کاربران و واکنش هوشمند به تهدیدات، به سازمانها کمک میکند حملات مبتنی بر هویت را پیش از گسترش متوقف کنند.
پیادهسازی موفق ITDR زمانی بیشترین ارزش را ایجاد میکند که در کنار فناوریهایی مانند Zero Trust، SIEM، EDR، PAM، IAM و MFA قرار گیرد و بخشی از یک راهبرد جامع امنیت سایبری باشد.
دیدگاه کارشناسان RootNet
در سالهای آینده، رقابت اصلی در امنیت سایبری دیگر بر سر سرعت پردازش یا تعداد ابزارهای امنیتی نخواهد بود؛ بلکه بر سر میزان شناخت و حفاظت از هویتهای دیجیتال خواهد بود. سازمانهایی که امروز روی امنیت هویت سرمایهگذاری میکنند، در برابر نسل جدید حملات سایبری آمادگی بیشتری خواهند داشت. از نگاه RootNet، ITDR دیگر یک فناوری لوکس نیست؛ بلکه یکی از الزامات زیرساختهای سازمانی مدرن است.
دیدگاه ها بسته هستند