معماری Zero Trust چیست و چرا مدل امنیتی سنتی دیگر کافی نیست؟
برای سالها بسیاری از معماریهای امنیت سازمانی بر یک فرض ساده بنا شده بودند: شبکه داخلی قابل اعتماد است و شبکه بیرونی تهدید محسوب میشود. در این مدل، Firewall، VPN، VLAN و ابزارهای امنیتی پیرامونی تلاش میکردند یک مرز مشخص میان «داخل» و «خارج» ایجاد کنند.
این فرض در زیرساختهای امروزی دیگر قابل اتکا نیست. کاربران از خارج سازمان کار میکنند، سرویسها در چند Cloud و Data Center اجرا میشوند، تجهیزات شخصی وارد محیط سازمان میشوند و Workloadهای Containerized و APIها مستقیماً با یکدیگر ارتباط دارند. در چنین محیطی، صرفاً قرار گرفتن یک کاربر یا Server در شبکه داخلی نمیتواند مبنای کافی برای اعتماد باشد.
Zero Trust Architecture یا ZTA پاسخی به همین مسئله است. در این مدل، دسترسی به Resource بر اساس موقعیت شبکه بهصورت ضمنی مجاز نمیشود. هویت، وضعیت Device، نوع Resource، Context، سیاست امنیتی و سطح ریسک باید در تصمیم دسترسی نقش داشته باشند.
NIST در SP ۸۰۰-۲۰۷ نیز Zero Trust را بهعنوان رویکردی معرفی میکند که تمرکز امنیت را از Perimeterهای ثابت شبکه به سمت Users، Assets و Resources منتقل میکند و اعتماد ضمنی را صرفاً بر اساس محل قرارگیری یا مالکیت Resource نمیپذیرد.
چرا مدل Perimeter-Based Security دیگر کافی نیست؟
مشکل اصلی معماری Perimeter این نیست که Firewall یا Network Segmentation بیارزش شدهاند. مشکل این است که این کنترلها دیگر نمیتوانند بهتنهایی مرز امنیتی سازمان را تعریف کنند.
در معماری مدرن، یک Application ممکن است Frontend خود را در یک Cloud Provider، Database را در Data Center داخلی و بخشی از Processing را در Kubernetes Cluster داشته باشد. کاربر نیز ممکن است از لپتاپ سازمانی، تلفن همراه یا یک Device خارج از شبکه سازمان به همان Application متصل شود.
در این شرایط، «داخل شبکه بودن» یک Signal امنیتی است، اما نباید بهتنهایی به معنای «قابل اعتماد بودن» باشد.
- Cloud Adoption: بخشی از Application و Data خارج از Data Center سازمان قرار دارد.
- Remote Workforce: کاربر از شبکهای خارج از کنترل سازمان به Resource دسترسی دارد.
- BYOD: Device ممکن است متعلق به سازمان نباشد و وضعیت امنیتی آن قابل تضمین نباشد.
- Credential Theft: مهاجم میتواند با استفاده از Credential معتبر، از کنترلهای صرفاً مبتنی بر Perimeter عبور کند.
- Lateral Movement: دسترسی اولیه یک حساب یا Workload میتواند به حرکت مهاجم در بخشهای دیگر شبکه منجر شود.
- Hybrid Infrastructure: مرز امنیتی میان On-Premises، Cloud، SaaS و Edge بهصورت فیزیکی مشخص نیست.
بنابراین Zero Trust به معنی حذف Firewall، VPN یا Network Security نیست؛ بلکه به معنی حذف اعتماد ضمنی بهعنوان یک اصل تصمیمگیری است.
اصل اساسی Zero Trust: هیچ Resourceای صرفاً به دلیل موقعیت شبکه قابل اعتماد نیست
مفهوم Zero Trust را میتوان در چند اصل عملی خلاصه کرد:
- Never Trust, Always Verify: هر درخواست باید بر اساس Policy ارزیابی شود.
- Assume Breach: طراحی باید با این فرض انجام شود که بخشی از محیط ممکن است قبلاً compromise شده باشد.
- Least Privilege: کاربر، Device، Service و Workload فقط حداقل سطح دسترسی موردنیاز را دریافت کنند.
- Continuous Verification: تصمیم اعتماد نباید فقط در زمان Login گرفته شود.
- Explicit Policy: دسترسی باید نتیجه یک Policy مشخص باشد، نه نتیجه قرار گرفتن Resource در یک Subnet خاص.
- Resource-Centric Security: تمرکز کنترل امنیتی باید روی Resource، Application، Service و Data باشد.
این رویکرد در NIST SP ۸۰۰-۲۰۷ نیز بر حفاظت از Resourceها به جای تکیه بر Network Segment بهعنوان مرز اصلی امنیت تأکید دارد.
معماری Zero Trust از چه اجزایی تشکیل میشود؟
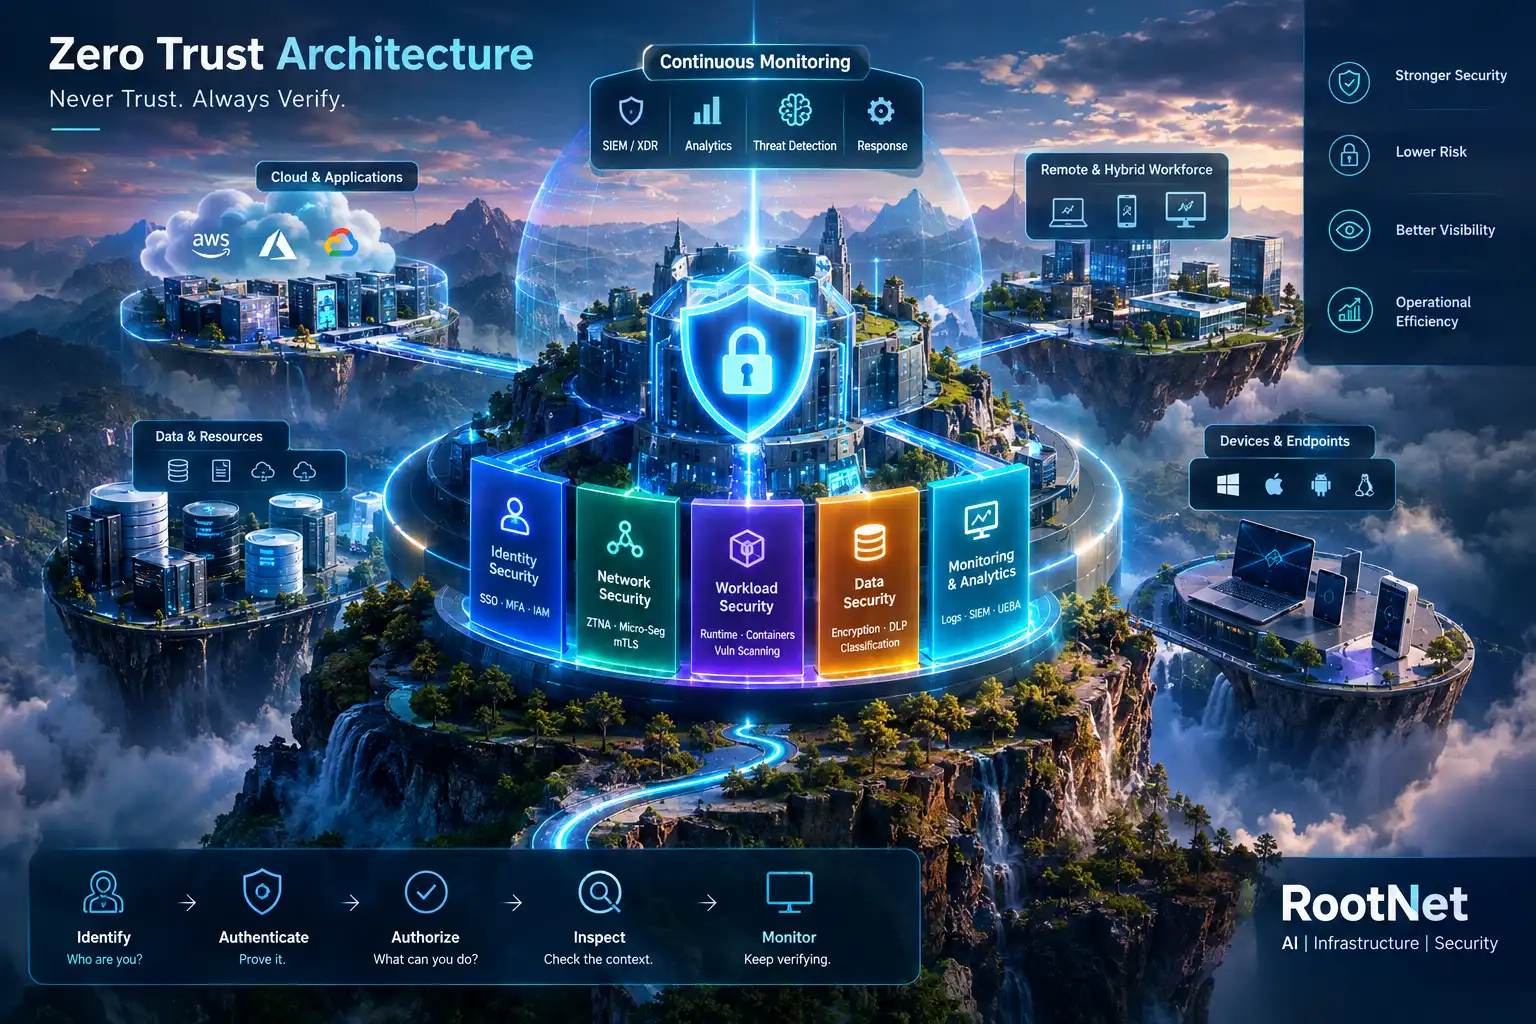
در این مقاله، معماری Zero Trust را در پنج حوزه عملیاتی بررسی میکنیم: Identity Security، Network Security، Workload Security، Data Security و Continuous Monitoring. این تقسیمبندی یک چارچوب مهندسی برای طراحی و تحلیل معماری است و نباید با هر مدل رسمی Maturity Model بهعنوان یکسان تلقی شود.
نمای معماری شامل Identity، Policy، Network، Workload، Data و Monitoring.
Identity
SSO · MFA
Device · Risk
Policy
Policy Engine
Access Decision
Network
ZTNA · mTLS
Segmentation
Workload
Runtime Security
Least Privilege
Data Security
Encryption
Classification · DLP
Key Management
Continuous Monitoring
Telemetry · SIEM
Analytics · UEBA
Detection · Response
در یک معماری واقعی، این اجزا جدا از یکدیگر کار نمیکنند. Identity Provider، Device Posture، Policy Engine، ZTNA Gateway، Service Identity، Workload Policy و Monitoring باید بتوانند اطلاعات موردنیاز یکدیگر را تبادل کنند.
Identity Security: هویت بهعنوان یکی از مهمترین سیگنالهای تصمیمگیری
در Zero Trust، هویت فقط Username و Password نیست. تصمیم دسترسی میتواند به ترکیبی از User Identity، Device Identity، Authentication Strength، Group Membership، Privilege، Application، Resource Sensitivity و Risk وابسته باشد.
SSO و MFA
SSO مدیریت هویت را متمرکز میکند و MFA سطح اطمینان نسبت به هویت را افزایش میدهد. با این حال MFA بهتنهایی Zero Trust ایجاد نمیکند. اگر بعد از Authentication اولیه، کاربر بدون توجه به Context به تمام Network دسترسی پیدا کند، معماری هنوز بخش مهمی از مدل Perimeter را حفظ کرده است.
Conditional Access
Conditional Access میتواند Policy را بر اساس شرایطی مانند Device Compliance، Location، User Risk، Application Sensitivity و Authentication Method تغییر دهد.
برای مثال، دسترسی به یک Application عمومی ممکن است فقط به Authentication معتبر نیاز داشته باشد، اما دسترسی به یک Database حساس میتواند علاوه بر MFA به Device Managed، Privileged Session و محدودیت زمانی نیاز داشته باشد.
Just-in-Time و Zero Standing Privilege
وجود Privilege دائمی یکی از ریسکهای مهم در محیطهای سازمانی است. در مدل Zero Standing Privilege، دسترسی Privileged در حالت عادی فعال نیست و فقط برای مدت و هدف مشخص فعال میشود.
Network Security: از دسترسی به شبکه به دسترسی به Application
یکی از تفاوتهای مهم Zero Trust با VPN سنتی این است که هدف، اعطای دسترسی به کل Network نیست. هدف این است که کاربر یا Device به Resource مشخصی که مجاز به استفاده از آن است دسترسی داشته باشد.
ZTNA
Zero Trust Network Access یا ZTNA دسترسی را به Application یا Resource مشخص محدود میکند. بنابراین کاربری که مجاز به استفاده از یک Web Application است، لزوماً نباید امکان مشاهده یا اتصال مستقیم به سایر Serverهای همان Network را داشته باشد.
Micro-Segmentation
Micro-Segmentation سطح کنترل را از مرزهای بزرگ Network به سمت Workload و Application نزدیک میکند. هدف اصلی آن محدودکردن مسیرهای ارتباطی غیرضروری و کاهش دامنه حرکت مهاجم پس از Compromise است.
mTLS و Service Identity
در معماریهای Microservices، فقط هویت User کافی نیست. خود Serviceها نیز باید هویت قابل اعتبارسنجی داشته باشند.
NIST SP ۸۰۰-207A برای محیطهای Cloud-Native و Multi-Cloud نیز بر استفاده از Application و Service Identity و کنترلهای سطح Application تأکید میکند.
در Service Meshهایی مانند Istio، میتوان mTLS را برای ارتباط Workloadها اجباری کرد و سپس Authorization Policy را بر اساس Service Identity اعمال کرد. مستندات رسمی Istio حالت STRICT را برای الزام ارتباط mTLS تعریف میکنند.
Workload Security: مرز امنیتی به داخل Application منتقل میشود
در محیطهای Containerized، یک Kubernetes Cluster نمیتواند صرفاً با Firewall پیرامونی امن تلقی شود. اگر یک Container آسیبپذیر شود، کنترل دسترسی داخلی، Runtime Security و محدودیتهای Kernel میتوانند دامنه آسیب را کاهش دهند.
حداقل Privilege در Container
Workload باید تا حد امکان با Non-Root User اجرا شود، Capabilityهای غیرضروری حذف شوند، Privilege Escalation غیرفعال شود و Filesystem در صورت امکان Read-Only باشد.
Kubernetes Pod Security Standards نیز Profileهای Privileged، Baseline و Restricted را برای اعمال سطحهای مختلف محدودیت تعریف میکند. Profile Restricted محدودیتهای مشخصی روی مواردی مانند Seccomp، Linux Capabilities و اجرای Container با UID صفر اعمال میکند.
نمونه Kubernetes Security Context
apiVersion: v1
kind: Pod
metadata:
  name: secure-workload
spec:
  securityContext:
    runAsNonRoot: true
    seccompProfile:
      type: RuntimeDefault

  containers:
    - name: app
      image: example/app:1.0.0
      securityContext:
        allowPrivilegeEscalation: false
        capabilities:
          drop:
            - ALL
        readOnlyRootFilesystem: true
این Configuration یک نمونه عملی برای Hardening است؛ اما مقداردهی واقعی باید با نیازمندیهای Application و Runtime بررسی شود. فعالکردن Read-Only Filesystem یا حذف همه Capabilityها بدون بررسی Dependencyهای Application میتواند باعث Failure عملیاتی شود.
Seccomp در Kubernetes یک قابلیت پایدار است که برای محدودکردن System Callهای قابل استفاده توسط Processها به کار میرود. استفاده از RuntimeDefault نیز یکی از کنترلهای مهم برای کاهش سطح حمله Workload محسوب میشود.
Service-to-Service Security با Istio
برای Workloadهایی که در Service Mesh اجرا میشوند، میتوان ارتباط Serviceها را با mTLS و Authorization Policy محدود کرد.
apiVersion: security.istio.io/v1
kind: PeerAuthentication
metadata:
  name: default
  namespace: production
spec:
  mtls:
    mode: STRICT

---
apiVersion: security.istio.io/v1
kind: AuthorizationPolicy
metadata:
  name: workload-isolation
  namespace: production
spec:
  selector:
    matchLabels:
      app: sensitive-workload
  rules:
    - from:
        - source:
            principals:
              - "cluster.local/ns/production/sa/workload-a"
      to:
        - operation:
            methods:
              - GET
در این مدل، Workload فقط به دلیل قرار داشتن در یک Namespace یا Network مشخص قابل اعتماد نیست. ارتباط باید از مسیر Identity و Policy عبور کند.
نکته مهم این است که Authorization Policy مبتنی بر Principal در Istio به mTLS وابسته است؛ بنابراین باید حالت Authentication و Authorization با یکدیگر طراحی شوند، نه بهصورت دو کنترل مستقل.
Data Security: آخرین مرز دفاعی
Zero Trust بدون Data Security ناقص است. حتی اگر Identity، Network و Workload بهدرستی کنترل شوند، دسترسی غیرمجاز به Data میتواند اثر نهایی حمله را رقم بزند.
- Encryption at Rest: محافظت از Database، Object Storage، Volume و Backup.
- Encryption in Transit: محافظت از داده هنگام انتقال.
- Key Management: مدیریت چرخه عمر، Rotation و Revocation کلیدها.
- Data Classification: تعیین حساسیت داده و اعمال Policy متناسب.
- DLP: کنترل خروج دادههای حساس از کانالهای مجاز.
- Data Lifecycle: حذف یا Archive داده مطابق Policy و نیازمندیهای سازمان.
در این لایه، اصل مهم این است که Data باید مستقل از محل ذخیرهسازی محافظت شود. Database داخلی، Object Storage در Cloud یا Backup خارج از Data Center همگی باید بخشی از مدل امنیتی باشند.
Continuous Verification و Monitoring
Zero Trust بدون Visibility کافی قابل اجرا نیست. اگر سازمان نداند چه کسی، از چه Deviceای، با چه Applicationای، به چه Resourceای و تحت چه Policyای دسترسی پیدا کرده است، امکان ارزیابی مداوم اعتماد بسیار محدود خواهد بود.
Telemetry موردنیاز میتواند شامل Authentication Events، Access Logs، Endpoint Telemetry، Network Flow، Application Logs، Kubernetes Audit Logs، Service Mesh Telemetry و Security Events باشد.
این اطلاعات میتوانند برای Detection، Risk Scoring، UEBA، Threat Hunting و Incident Response استفاده شوند.
اما یک نکته معماری مهم وجود دارد: Monitoring جایگزین Preventive Control نیست. اگر Micro-Segmentation قرار است حرکت جانبی را محدود کند، نباید صرفاً به SIEM وابسته باشیم تا بعد از مشاهده رفتار مهاجم اقدام کند. Detection و Enforcement باید در کنار یکدیگر طراحی شوند.
Workflow عملیاتی Zero Trust
درخواست دسترسی، احراز هویت، ارزیابی Context، تصمیم Policy، اعمال کنترل و پایش مستمر.
Access Request
Identity
Context
Device · Risk
Policy Decision
Allow
Deny / Challenge
Monitor
Telemetry
- کاربر یا Workload یک Access Request ایجاد میکند.
- Identity و Authentication بررسی میشود.
- Device Posture، Context، Risk و Resource Sensitivity ارزیابی میشوند.
- Policy Engine تصمیم Allow، Deny یا Challenge را تعیین میکند.
- کنترل موردنظر در ZTNA Gateway، API Gateway، Service Mesh یا Resource اعمال میشود.
- رویداد دسترسی ثبت و برای Monitoring ارسال میشود.
- در صورت تغییر Risk یا Context، Policy میتواند دوباره ارزیابی شود.
Zero Trust در برابر معماری سنتی Perimeter
| بُعد | Perimeter Security | Zero Trust | تفاوت معماری |
|---|---|---|---|
| Trust Model | اعتماد بیشتر بر اساس Network Location | عدم اعتماد ضمنی | تصمیم مبتنی بر Policy |
| Access Control | IP، VLAN، Subnet و Firewall | Identity + Context + Resource | کنترل در سطح Resource |
| Authentication | اغلب متمرکز بر Login | MFA و ارزیابی مداوم Context | تصمیمگیری پویا |
| Segmentation | VLAN و Perimeter Firewall | Micro-Segmentation و ZTNA | Granularity بالاتر |
| Workload | تمرکز بیشتر بر Host | Identity و Policy برای Workload | Application-aware Security |
| Data | تمرکز بر مرز شبکه | Encryption، Classification و DLP | Data-centric Security |
| Monitoring | تمرکز بر Logs و Perimeter | Telemetry چندلایه | Visibility گستردهتر |
| Lateral Movement | ممکن است بعد از نفوذ افزایش یابد | با Segmentation و Least Privilege محدود میشود | کاهش Blast Radius |
سناریوی سازمانی اول: Zero Trust در Hybrid و Multi-Cloud
Environment & Stack
Illustrative enterprise scenario — not a measured RootNet deployment.
یک سازمان فرضی دارای Data Center داخلی، چند Workload در Cloud و تعدادی Application مبتنی بر Kubernetes است. کاربران از دفاتر سازمان و Remote Location به Applications دسترسی دارند.
Trigger / Failure Mode
یک Credential معتبر به دست مهاجم افتاده است. در معماری قدیمی، مهاجم پس از Authentication اولیه میتواند به Resourceهای بیشتری دسترسی پیدا کند. هدف Zero Trust در این سناریو جلوگیری از تبدیل یک Credential compromise به دسترسی گستردهتر است.
Investigation / Execution
-
- فعالسازی MFA و Conditional Access.
- تفکیک Application Access از Network Access.
- تعریف ZTNA برای Applications حساس.
- استفاده از Service Identity برای ارتباط Workloadها.
- اجرای Micro-Segmentation میان Workloadها.
- اعمال Least Privilege در Kubernetes و Identity Layer.
- ارسال Authentication، Network و Workload Telemetry به سیستم Monitoring.
Root Cause
مشکل اصلی، اعتبار Credential نیست؛ بلکه اعتماد بیش از حدی است که پس از Authentication به آن Credential داده شده است.
Remediation
اعتماد باید از یک Event واحد به یک تصمیم Policy-based تبدیل شود که Identity، Device، Context و Resource را همزمان در نظر میگیرد.
سناریوی سازمانی دوم: دسترسی Remote به Application حساس
Environment & Stack
Illustrative enterprise scenario — not a measured RootNet deployment.
یک شرکت فرضی دارای نیروی Remote است و تعدادی Application داخلی را از طریق Internet در اختیار کارکنان قرار میدهد.
Trigger / Failure Mode
کاربر با یک Device خارج از وضعیت مورد انتظار تلاش میکند به یک Application حساس دسترسی پیدا کند.
Investigation / Execution
Identity معتبر است، اما Device Compliance مناسب نیست. Policy بهجای اعطای مستقیم دسترسی، درخواست را به Challenge یا Deny تبدیل میکند.
Root Cause
Authentication موفق بهتنهایی نشاندهنده مناسببودن شرایط دسترسی نیست. Identity ممکن است معتبر باشد اما Device یا Context قابل اعتماد نباشد.
Remediation
Conditional Access باید Authentication، Device Posture و Resource Sensitivity را در یک تصمیم واحد ترکیب کند.
چالشها و Trade-offهای Zero Trust
پیچیدگی پیادهسازی
Zero Trust یک محصول واحد نیست. اجرای آن نیازمند تغییرات همزمان در Identity، Network، Endpoint، Application، Workload، Data و Monitoring است.
راهکار: اجرای مرحلهای. ابتدا Asset و Identity Inventory، سپس MFA و Access Policy، سپس Application Access، Segmentation و Workload Controls.
Performance Overhead
mTLS، Proxy، Policy Evaluation و Telemetry میتوانند Latency و Resource Consumption ایجاد کنند. این موضوع در سیستمهای Low-Latency و High-Throughput اهمیت بیشتری دارد.
راهکار: Performance Baseline قبل از تغییر، اندازهگیری Latency پس از فعالسازی کنترل و جلوگیری از اعمال Policyهای غیرضروری در مسیرهای حساس.
User Experience
اگر Conditional Access بیش از حد سختگیرانه باشد، کاربران با Authentication Challengeهای مکرر مواجه میشوند.
راهکار: Risk-based Authentication و Policyهای متفاوت برای Resourceهای مختلف.
Legacy Applications
برخی Applicationهای قدیمی OIDC، SAML یا mTLS را پشتیبانی نمیکنند.
راهکار: استفاده از Application Proxy، Authentication Gateway یا ZTNA Connector بهعنوان لایه انتقالی و تعریف Roadmap برای Modernization.
Complexity در Multi-Cloud
اجرای Policyهای یکسان در چند Cloud و Data Center میتواند باعث Policy Drift شود.
راهکار: Policy-as-Code، استانداردسازی Identity و تعریف Source of Truth برای Policyهای امنیتی.
چه زمانی Zero Trust نباید بهصورت کامل و یکباره اجرا شود؟
Zero Trust یک هدف معماری است، نه الزام به خرید مجموعهای از محصولات.
برای یک سازمان کوچک با تعداد محدود User، Application و Resource، اجرای یک معماری بسیار پیچیده ممکن است نسبت هزینه به منفعت مناسبی نداشته باشد.
همچنین اجرای کامل Zero Trust در یک مرحله برای سازمانی که Asset Inventory، Identity Governance و Visibility کافی ندارد میتواند بیشتر از آنکه امنیت ایجاد کند، Complexity عملیاتی ایجاد کند.
راهکار منطقی معمولاً اجرای مرحلهای و مبتنی بر Risk است، نه اجرای همزمان تمام کنترلها.
چکلیست مهندسی پیادهسازی Zero Trust
- Asset Inventory: تمام User، Device، Application، Workload و Data Resourceها را شناسایی کنید.
- Identity First: MFA، SSO و Identity Governance را قبل از پیچیدهکردن Network Policy سامان دهید.
- Least Privilege: دسترسیها را بر اساس نیاز واقعی و Resource Sensitivity محدود کنید.
- Application-centric Access: به جای دسترسی گسترده به Network، دسترسی به Application اعطا کنید.
- Micro-Segmentation: مسیرهای ارتباطی Workloadها را صریح و حداقلی تعریف کنید.
- Service Identity: در Microservices فقط User Identity را کنترل نکنید؛ Service Identity نیز باید قابل اعتبارسنجی باشد.
- Workload Hardening: Non-Root، Seccomp، Capability Drop و Read-Only Filesystem را در صورت سازگاری با Application اعمال کنید.
- Continuous Telemetry: Authentication، Network، Endpoint، Application و Workload Events را جمعآوری کنید.
- Policy Testing: Policyهای امنیتی را قبل از Enforcement در حالت Audit یا Staged Deployment آزمایش کنید.
- Measure Performance: اثر mTLS، Proxy و Policy Evaluation بر Latency و Throughput را اندازهگیری کنید.
- Incident Response: برای Credential Compromise، Device Risk و Workload Compromise سناریوی Response تعریف کنید.
- Policy Lifecycle: Policyهای قدیمی را بازبینی و حذف کنید تا Zero Trust به مجموعهای از Ruleهای انباشته و غیرقابلمدیریت تبدیل نشود.
از کجا شروع کنیم؟ Roadmap عملی Zero Trust
پیادهسازی Zero Trust بهتر است بهصورت تدریجی انجام شود.
مرحله اول: Visibility
شناخت Userها، Deviceها، Applicationها، Workloadها و Dataها. بدون Inventory، طراحی Policy دقیق تقریباً غیرممکن است.
مرحله دوم: Identity
متمرکزکردن Identity، فعالسازی MFA، حذف Accountهای غیرضروری و بررسی Privileged Access.
مرحله سوم: Application Access
جایگزینکردن دسترسی گسترده Network با Application-specific Access برای سرویسهای حساس.
مرحله چهارم: Segmentation
تعریف مسیرهای مجاز ارتباطی میان Applicationها و Workloadها و محدودکردن East-West Traffic.
مرحله پنجم: Workload Hardening
اعمال Runtime Security، Container Hardening، Image Security، SBOM و Policyهای Kubernetes.
مرحله ششم: Continuous Verification
ترکیب Telemetry، Risk Signals، Detection و Response برای بازبینی مداوم تصمیمهای دسترسی.
مرحله هفتم: Optimization
اندازهگیری Performance، False Positive، User Experience و Operational Complexity و سپس اصلاح Policyها.
Zero Trust و آینده AI Infrastructure
با گسترش AI Infrastructure، مفهوم Zero Trust از User و Device فراتر میرود. AI Agentها، Model Serving Platformها، Training Workloadها، GPU Clusterها و APIهای داخلی نیز نیازمند Identity و Authorization مشخص خواهند بود.
یک AI Agent که میتواند به Database، API یا File Store دسترسی داشته باشد، نباید صرفاً به دلیل اجرای آن در شبکه داخلی یا Kubernetes Cluster مورد اعتماد قرار گیرد.
در این محیطها میتوان از ترکیب Service Identity، Workload Identity، API Authorization، Network Policy و Runtime Telemetry برای محدودکردن دامنه فعالیت Agentها و AI Workloadها استفاده کرد.
در آینده، Policy Engineها نیز میتوانند از Risk Signals و رفتار مشاهدهشده برای تنظیم پویا سطح دسترسی استفاده کنند. با این حال استفاده از AI برای تصمیمگیری امنیتی باید با Guardrail، Explainability، Auditability و امکان Override انسانی همراه باشد.
محدودیت مهم: Zero Trust به معنی «اعتماد صفر» به معنای تحتاللفظی نیست
عبارت Zero Trust ممکن است این تصور را ایجاد کند که هیچ Componentای نباید هرگز اعتماد شود. از دید مهندسی، چنین تعبیری مفید نیست.
هدف Zero Trust حذف اعتماد ضمنی و غیرقابلاندازهگیری است. سیستم باید به جای یک فرض ثابت مانند «این Server داخل شبکه است، پس قابل اعتماد است»، از Evidence و Policy برای تصمیمگیری استفاده کند.
حتی پس از Authentication موفق، وضعیت Device، Risk، Resource Sensitivity و شرایط Session میتواند تغییر کند. بنابراین Trust باید یک تصمیم قابل ارزیابی و قابل بازنگری باشد.
RootNet Engineering Perspective
از نگاه مهندسی RootNet، Zero Trust نباید به یک Checklist از محصولات امنیتی تبدیل شود. ارزش واقعی آن زمانی ایجاد میشود که Identity، Network، Workload، Data و Monitoring به یک مدل تصمیمگیری منسجم متصل شوند.
در این مدل، MFA بهتنهایی Zero Trust نیست؛ ZTNA بهتنهایی Zero Trust نیست؛ Micro-Segmentation نیز بهتنهایی Zero Trust نیست. معماری زمانی معنا پیدا میکند که این کنترلها بر اساس Policy مشترک، Resourceهای واقعی سازمان و سطح ریسک موردنظر طراحی شوند.
در چارچوب پژوهشی و مهندسی RootGuard، این رویکرد میتواند در کنار Security Event Normalization، Correlation، Risk Assessment، Threat Hunting و Evidence-driven Analysis بررسی شود. RootGuard یک Cybersecurity Research and Engineering Initiative است و در این مقاله ادعایی درباره Deployment، Customer، Benchmark یا Production Scale ارائه نمیشود.
تمرکز مهندسی پیشنهادی RootNet برای Zero Trust بر چند اصل است:
- هویت باید یکی از ورودیهای اصلی تصمیم امنیتی باشد.
- Network باید یک Enforcement Layer باشد، نه تنها مرز اعتماد.
- Workload باید Identity و Security Boundary مشخص داشته باشد.
- Data باید مستقل از محل قرارگیری خود محافظت شود.
- Telemetry باید امکان بررسی تصمیمهای امنیتی را فراهم کند.
- Policyها باید قابل مشاهده، قابل آزمون و قابل بازبینی باشند.
- امنیت باید با Performance و Operational Reality همزمان طراحی شود.
Internal link opportunities: مقاله مرتبط درباره معماری امنیتی AI، امنیت Infrastructure، Threat Detection و مهندسی RootGuard میتواند در این بخش قرار گیرد. URL دقیق این صفحات برای RootNet.ir در اختیار نیست و نباید URL فرضی ایجاد شود.
پرسشهای متداول (FAQ)
Zero Trust Architecture چیست؟
Zero Trust Architecture یک مدل معماری امنیتی است که اعتماد ضمنی را بر اساس Network Location یا مالکیت Resource حذف میکند. در این مدل، دسترسی بر اساس Identity، Device، Context، Resource و Policy تصمیمگیری میشود. NIST SP ۸۰۰-۲۰۷ یکی از مراجع اصلی معماری Zero Trust است.
آیا Zero Trust همان ZTNA است؟
خیر. ZTNA یکی از روشهای پیادهسازی Application-centric Access است، اما Zero Trust یک مدل معماری گستردهتر است که Identity، Network، Workload، Data و Monitoring را در بر میگیرد. ZTNA میتواند بخشی از معماری Zero Trust باشد، اما بهتنهایی معادل Zero Trust نیست.
آیا Zero Trust جایگزین Firewall میشود؟
خیر. Firewall همچنان میتواند یکی از Enforcement Pointهای مهم باشد. تفاوت در این است که Firewall نباید تنها خط دفاعی یا تنها مبنای Trust باشد. در Zero Trust، کنترل Network در کنار Identity، Application Policy، Workload Identity و Telemetry قرار میگیرد.
Micro-Segmentation چه نقشی در Zero Trust دارد؟
Micro-Segmentation ارتباطات East-West را محدود میکند و باعث میشود Compromise یک Workload الزاماً به دسترسی آزاد به Workloadهای دیگر منجر نشود. هدف آن کاهش Attack Surface و Blast Radius است.
آیا Kubernetes بهصورت پیشفرض Zero Trust است؟
خیر. Kubernetes امکانات متعددی برای Hardening و Policy دارد، اما صرف استفاده از Kubernetes به معنی Zero Trust نیست. باید Authentication، Authorization، NetworkPolicy، Pod Security، Workload Identity، Runtime Security و Monitoring بهصورت معماریشده پیادهسازی شوند.
آیا MFA برای پیادهسازی Zero Trust کافی است؟
خیر. MFA یک کنترل مهم Identity است، اما Zero Trust نیازمند مجموعهای از کنترلهاست. بعد از Authentication باید مشخص شود کاربر با چه Deviceای، در چه Contextی و برای دسترسی به چه Resourceای درخواست ایجاد کرده است.
چگونه Zero Trust را در سازمان شروع کنیم؟
شروع مناسب معمولاً با Visibility و Identity است. ابتدا Asset و Identity Inventory را ایجاد کنید، سپس MFA و Least Privilege را تقویت کنید و بعد Application-centric Access، Segmentation، Workload Hardening و Continuous Monitoring را مرحلهای اضافه کنید.
بزرگترین اشتباه در پیادهسازی Zero Trust چیست؟
یکی از رایجترین خطاها این است که Zero Trust به خرید چند محصول امنیتی یا جایگزینی VPN با ZTNA تقلیل داده شود. Zero Trust یک معماری است؛ محصولات فقط ابزارهای اجرای بخشهای مختلف آن هستند.
جمعبندی
Zero Trust پاسخ به یک واقعیت معماری است: دیگر نمیتوان Network Location را بهعنوان معیار کافی برای اعتماد در نظر گرفت.
در محیطهای Hybrid Cloud، Remote Workforce، Multi-Cloud و Cloud-Native، User، Device، Application، Service، Workload و Data باید بخشی از مدل تصمیمگیری امنیتی باشند.
معماری موفق Zero Trust از Identity شروع میشود، با Policy و Application-centric Access ادامه پیدا میکند، در Network و Workload Enforcement میشود و با Continuous Monitoring قابل مشاهده و قابل بازبینی باقی میماند.
در نهایت، هدف Zero Trust ایجاد یک محیط «کاملاً غیرقابل نفوذ» نیست؛ چنین تضمینی واقعبینانه نیست. هدف این است که اعتماد ضمنی کاهش یابد، سطح دسترسی حداقلی شود، مسیر حرکت مهاجم محدود شود و هر تصمیم امنیتی تا حد امکان بر اساس Identity، Context، Policy و Evidence قابل توضیح باشد.
دیدگاه ها بسته هستند