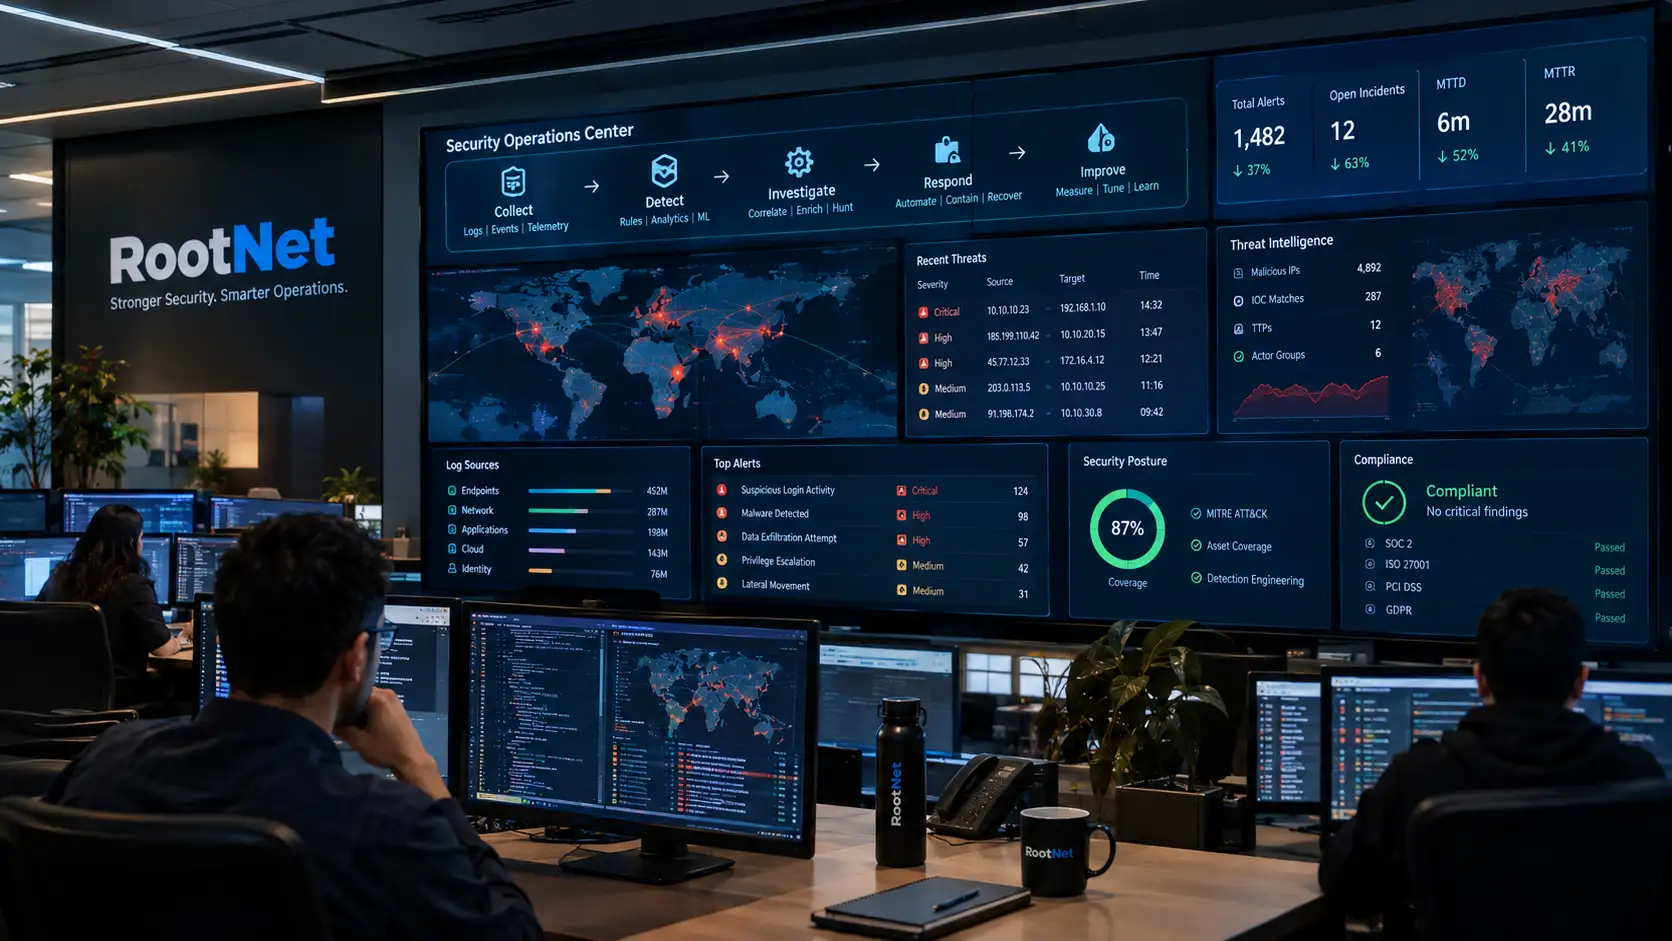
یک تیم امنیت سازمانی را در نظر بگیرید که روزانه بیش از ۱۰٬۰۰۰ هشدار دریافت میکند، ۸۵٪ آنها false positive هستند، و میانگین زمان تشخیص (MTTD) آن بیش از ۱۲ ساعت است. ابزارها همه خریداری شدهاند: SIEM، SOAR، EDR، Threat Intelligence feeds. اما امنیت عملیات شکست میخورد. چرا؟
مشکل در ابزار نیست. مشکل در معماری است. وقتی SIEM، SOAR و Threat Intelligence بهعنوان جزیرههای جداگانه عمل میکنند، همبستگی دستی میشود، هشدارها تحلیلگر را غرق میکنند، و پاسخ ساعتها به طول میانجامد.
معماری عملیات امنیت (Security Operations Architecture) رویکردی است که این اجزا را در یک سیستم منسجم یکپارچه میکند: از Data Ingestion تا Detection، Investigation، Response و بهبود مستمر. این مقاله یک معماری مرجع ششلایه ارائه میدهد که برای محیطهای سازمانی طراحی شده است.
عملیات امنیت چیست و چه اجزایی دارد؟
عملیات امنیت شامل پنج عملکرد اصلی است که هر کدام نیاز به داده و ابزار متفاوتی دارند:
- Detection (تشخیص): شناسایی رویدادهای امنیتی از telemetry. Detection Engineering یک رشته تخصصی است که طراحی، آزمایش و نگهداری قوانین تشخیص را پوشش میدهد.
- Investigation (بررسی): تحلیل هشدارها برای تعیین دامنه، تأثیر و علت ریشهای. نیازمند همبستگی داده از منابع متعدد است.
- Response (پاسخ): مهار، ریشهکنی و بازیابی از رخدادها. پاسخ خودکار برای تهدیدات شناختهشده، دستی برای موارد پیچیده.
- Threat Intelligence (هوش تهدید): جمعآوری، تحلیل و عملیاتیسازی اطلاعات درباره تهدیدات. یکپارچهسازی در Detection و Investigation.
- Continuous Improvement (بهبود مستمر): اندازهگیری، یادگیری و بهبود. Tuning detection، اصلاح playbook و پیگیری metrics.
اجزای فنی اصلی که این عملکردها را پشتیبانی میکنند:
| جزء | وظیفه | نمونهها |
|---|---|---|
| SIEM | جمعآوری لاگ، همبستگی، تشخیص، هشدار | Splunk, Elastic, Microsoft Sentinel, IBM QRadar |
| SOAR | خودکارسازی گردشکار امنیتی و پاسخ | Palo Alto Cortex XSOAR, Splunk Phantom, Tines, Shuffle |
| Threat Intelligence Platform (TIP) | مدیریت feeds، IoCها و زمینه دشمن | MISP, Anomali, Recorded Future, VirusTotal |
| Observability Platform | متریک، لاگ و trace | Prometheus, Grafana, Datadog, Elastic Observability |
| Security Data Lake | ذخیرهسازی بلندمدت و تحلیل telemetry امنیتی | AWS Security Lake, Snowflake, Databricks, Elastic |
معماری ششلایه عملیات امنیت
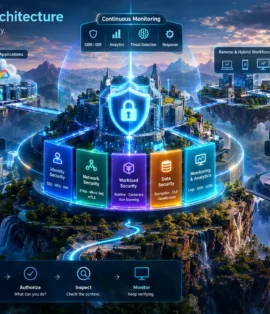
معماری پیشنهادی از شش لایه تشکیل شده که هر لایه یک عملکرد مشخص را پوشش میدهد. این لایهها بهصورت مستقل نیستند؛ داده از لایههای پایین به بالا جریان دارد و بازخورد از لایه Observability به لایههای Detection و Response برمیگردد.
لایه ۱: Data Ingestion
عملیات امنیت نیازمند telemetry جامع از منابع متنوع است:
- Endpoint: EDR logs، Windows Event Logs، Linux audit logs، process execution، file modifications
- Network: Firewall logs، IDS/IPS alerts، NetFlow، DNS queries، proxy logs، VPN logs
- Cloud: AWS CloudTrail، Azure Activity Log، GCP Audit Logs، container logs، serverless logs
- Identity: Active Directory، Okta، Azure AD، IAM logs، authentication events
- Application: Web server logs، API logs، database audit logs
- OT/ICS: SCADA logs، PLC events، industrial protocol logs
Ingestion باید مقیاسپذیر، قابلاعتماد و امن باشد. Buffering با Kafka یا cloud-native event hubs، ingestion را از processing جدا میکند. اصل کلیدی: داده را یکبار ingest کنید و برای چندین مصرفکننده (SIEM، data lake، observability) در دسترس قرار دهید.
لایه ۲: Normalization and Enrichment
Normalization فرمتهای لاگ متنوع را به یک schema واحد تبدیل میکند. OCSF (Open Cybersecurity Schema Framework) یک استاندارد در حال ظهور است. نقشهبرداری MITRE ATT&CK، تشخیصها را با تکنیکهای دشمن همراستا میکند.
Enrichment زمینه را به رویدادهای خام اضافه میکند:
- Threat intelligence: reputation IP/domain، تطبیق IoC، انتساب دشمن
- Asset context: نوع دستگاه، مالک، حیاتی بودن، وضعیت آسیبپذیری
- User identity: کاربر/گروه، نقش، مجوزهای دسترسی
- GeoIP: موقعیت جغرافیایی، ASN، کشور/منطقه
لایه ۳: Detection
Detection Engineering سه رویکرد را ترکیب میکند:
- Rule-based detection: قوانین Sigma (vendor-neutral)، Splunk SPL، Elastic EQL، KQL. قوانین تحت version control قرار میگیرند و تست میشوند.
- Behavioral detection: UEBA (User and Entity Behavior Analytics)، anomaly detection، baselineهای آماری.
- ML-based detection: ML نظارتشده و نظارتنشده برای تشخیص تهدیدات نوظهور. نیازمند داده برچسبخورده و feature engineering است.
Detection-as-Code رویکردی است که قوانین تشخیص را بهعنوان کد مدیریت میکند: version-controlled، تستشده در CI/CD، و مستقر شده بهصورت خودکار. این رویکرد مقیاسپذیری، قابلیت audit و تکرار سریع را فراهم میکند.
پوشش تشخیص باید به MITRE ATT&CK نگاشت شود. شکافها در پوشش، مناطقی را نشان میدهند که نیاز به تشخیصهای جدید دارند.
لایه ۴: Investigation
Investigation شامل triage، همبستگی و threat hunting است:
- Alert triage: اولویتبندی هشدارها بر اساس شدت، اطمینان و حیاتی بودن asset. حذف تکراریها.
- Correlation: همبستگی رویدادها از منابع مختلف برای بازسازی timeline حمله.
- Threat hunting: جستجوهای hypothesis-driven روی security data lake برای یافتن تهدیداتی که تشخیصها از دست دادهاند.
- Enrichment در حین investigation: افزودن زمینه در لحظه بررسی.
لایه ۵: Response (SOAR)
SOAR پاسخ را خودکار و گردشکارها را هماهنگ میکند:
- Automated response: مهار (isolate endpoint، block IP، disable account)، ریشهکنی (حذف malware، patch)، بازیابی (restore از backup).
- Playbooks: گردشکارهای مستند برای انواع رخداد رایج — phishing response، malware containment، account compromise، data exfiltration.
- Case management: پیگیری رخداد، همکاری، جمعآوری شواهد و گزارشدهی.
- Integration: SOAR با SIEM، EDR، firewall، IAM، ticketing و TIP یکپارچه میشود.
لایه ۶: Observability and Metrics
Observability عملیات امنیت، بهبود مستمر را تضمین میکند:
- Detection metrics: MTTD، MTTR، detection coverage، false positive rate، alert volume
- SOC metrics: بار کاری تحلیلگر، سن هشدار، نرخ escalation، automation rate
- Platform metrics: نرخ ingestion، تأخیر ingestion، رشد storage، performance query
داشبوردهای SOC برای monitoring بلادرنگ و داشبوردهای executive برای گزارشدهی استفاده میشوند. هشدار روی ناهنجاریها — شکست ingestion، شکاف تشخیص، تخریب metrics — ضروری است.
مقایسه رویکرد سنتی و معماری یکپارچه
| معیار | SOC سنتی | معماری یکپارچه (این مقاله) |
|---|---|---|
| Data Ingestion | جزیرهای برای هر ابزار | خط لوله ingestion یکپارچه |
| Normalization | schema مخصوص هر ابزار | OCSF، CIM، MITRE ATT&CK mapping |
| Detection | فقط rule-based | Rule + behavioral + ML |
| Detection Management | دستی، مخصوص هر ابزار | Detection-as-Code، version-controlled |
| Threat Intelligence | جستجوی دستی | یکپارچه در detection و investigation |
| Response | Playbook دستی | SOAR automation |
| MTTD | ساعت تا روز | دقیقه تا ساعت |
| MTTR | ساعت تا روز | دقیقه تا ساعت |
| Alert Fatigue | بالا (هزاران در روز) | کاهشیافته (automation + correlation) |
| Coverage Measurement | دستی | خودکار با MITRE ATT&CK mapping |
Detection-as-Code: مدیریت قوانین تشخیص بهعنوان کد
Detection-as-Code رویکردی است که قوانین تشخیص را در مخزن کد نگهداری میکند، آنها را در CI/CD تست میکند و بهصورت خودکار مستقر میسازد. این رویکرد مزایای زیر را فراهم میکند:
- Auditability: هر تغییر در قوانین قابل ردیابی است.
- Testability: قوانین قبل از استقرار تست میشوند.
- Consistency: تمام محیطها از قوانین یکسان استفاده میکنند.
- Rapid Iteration: چرخه بهبود قوانین کوتاه میشود.
یک pipeline نمونه GitOps برای مدیریت قوانین Sigma:
name: Detection Rules CI/CD on: pull_request: paths: - 'detections/**/*.yml' push: branches: [main] jobs: validate: runs-on: ubuntu-latest steps: - uses: actions/checkout@v3 - name: Install tools run: pip install sigma-cli - name: Validate Sigma rules run: | for rule in detections/**/*.yml; do sigma check "$rule" done - name: Deploy to SIEM if: github.ref == 'refs/heads/main' run: python deploy_detections.py --siem splunk عملیاتیسازی Threat Intelligence
Threat Intelligence باید عملیاتی شود، نه فقط جمعآوری:
- Collection: جمعآوری از feeds، vendors، ISACs و منابع دولتی.
- Normalization: نرمالسازی به فرمت استاندارد (STIX/TAXII).
- Enrichment: غنیسازی با زمینه — انتساب دشمن، ردیابی کمپین، TTPها.
- Operationalization: یکپارچهسازی در detection (IoC، TTP)، investigation (زمینه)، و response (playbooks).
- Feedback: ارائه بازخورد به منابع intelligence درباره کیفیت و سودمندی.
نمونه یکپارچهسازی MISP با SIEM:
import pymisp from datetime import datetime, timedelta def fetch_misp_iocs(days=7): misp = pymisp.PyMISP(url="https://misp.enterprise.com", key="API_KEY", ssl=True) events = misp.search( tags=["tlp:amber", "type:ip"], date_from=(datetime.now() - timedelta(days=days)).strftime("%Y-%m-%d") ) iocs = {"ips": [], "domains": [], "hashes": []} for event in events: for attr in event.Attribute: if attr.type == "ip-dst": iocs["ips"].append(attr.value) elif attr.type == "domain": iocs["domains"].append(attr.value) return iocs سناریوی واقعی: نوسازی SOC سازمانی
محیط: یک سازمان جهانی با SOC ۲۴x۷ و ۳۰ تحلیلگر. SIEM: Splunk. EDR: CrowdStrike. Ticketing: ServiceNow. Threat Intelligence از منابع متعدد. Observability: Datadog.
چالش معماری: SOC با ۱۰٬۰۰۰+ هشدار در روز و ۸۵٪ false positive overwhelmed بود. MTTD بهطور میانگین ۱۲ ساعت و MTTR ۳ روز بود. Threat Intelligence جمعآوری میشد اما بهندرت استفاده میشد. پوشش MITRE ATT&CK حدود ۴۰٪ برآورد میشد.
اجرای معماری:
- Data ingestion: خط لوله یکپارچه با Kafka buffering
- Normalization: schema OCSF با MITRE ATT&CK mapping
- Detection: قوانین Sigma + UEBA + مدلهای ML، مدیریت بهعنوان کد
- Threat intelligence: یکپارچهسازی MISP برای enrichment خودکار
- SOAR: playbookهای Tines برای phishing، malware، account compromise
- Observability: داشبورد SOC metrics با MTTD، MTTR، coverage
- Continuous improvement: tuning هفتگی detection، purple teaming فصلی
نتیجه: false positive از ۸۵٪ به ۲۵٪ کاهش یافت. MTTD از ۱۲ ساعت به ۱ ساعت رسید. MTTR از ۳ روز به ۴ ساعت کاهش یافت. پوشش MITRE ATT&CK از ۴۰٪ به ۷۵٪ افزایش یافت. حجم هشدار از ۱۰٬۰۰۰ به ۳٬۰۰۰ در روز رسید. تحلیلگران اکنون روی investigation تمرکز میکنند نه triage.
ملاحظات امنیتی و ریسک
سطح حمله
- SIEM: SIEM compromized به مهاجم اجازه میدهد فعالیت را مخفی کند، هشدارها را تغییر دهد یا داده exfiltrate کند.
- SOAR: SOAR compromized به مهاجم اجازه میدهد اقدامات دلخواه در سیستمهای یکپارچه اجرا کند.
- Detection rules: قوانین مخرب میتوانند false positive تولید کنند یا تهدیدات را از دست بدهند.
- Data pipeline: pipeline compromized میتواند telemetry امنیتی را تغییر دهد یا حذف کند.
Abuse Cases
- SIEM compromise: مهاجم تشخیص را غیرفعال میکند، هشدارها را تغییر میدهد، یا داده را exfiltrate میکند.
- SOAR abuse: مهاجم playbookها را برای غیرفعالکردن کنترلهای امنیتی اجرا میکند.
- False intelligence injection: مهاجم IoCهای جعلی تزریق میکند تا noise ایجاد کند.
- Alert flooding: مهاجم هشدارهای جعلی تولید میکند تا تحلیلگران را overwhelmed کند.
حالتهای شکست
- Ingestion failure: telemetry امنیتی جمعآوری نمیشود — blind spot ایجاد میشود.
- Detection failure: قوانین تشخیص fail میشوند یا misconfigured هستند.
- SOAR failure: playbook در میانه اجرا fail میشود و پاسخ ناقص میماند.
- Intelligence staleness: threat intelligence outdated میشود — false positive یا false negative.
محدودیتها و Trade-offs
- پیچیدگی پیادهسازی: معماری یکپارچه نیازمند سرمایهگذاری قابلتوجه در ابزار، یکپارچهسازی و تخصص است. SIEM، SOAR، TIP و observability هر کدام نیازمند مهارت تخصصی هستند.
- حجم داده و هزینه: حجم telemetry امنیتی بهصورت نمایی رشد میکند. هزینه ingestion، storage و query میتواند قابلتوجه باشد. بهینهسازی هزینه (sampling، retention policies، tiered storage) ضروری است.
- دقت تشخیص: تشخیص ذاتاً احتمالی است. False positive باعث alert fatigue میشود؛ false negative تهدیدات را از دست میدهد. تعادل حساسیت و specificity نیازمند tuning مداوم است.
- ریسک خودکارسازی: پاسخ خودکار میتواند عواقب ناخواسته داشته باشد. Automation بیش از حد aggressive ممکن است سیستمهای حیاتی را isolate کند یا حسابهای قانونی را غیرفعال کند.
- کیفیت Threat Intelligence: کیفیت intelligence متفاوت است. Intelligence با کیفیت پایین باعث false positive میشود؛ intelligence ناقص تهدیدات را از دست میدهد.
چه زمانی از این معماری استفاده نکنیم؟
- سازمانهای کوچک با telemetry امنیتی محدود میتوانند از سرویسهای managed SIEM/SOC استفاده کنند.
- سازمانهای بدون منابع SOC اختصاصی ممکن است عملیات امنیت را outsource کنند.
- محیطهایی با exposure تهدید حداقلی ممکن است توجیه SOAR automation کامل را نداشته باشند.
منابع خارجی
Source URL Purpose Microsoft Learn — Describe Security Operations (SecOps) capabilities https://learn.microsoft.com/en-us/training/modules/design-solutions-security-operations/1-introduction-security-operations-secops تعریف عملکردهای SecOps، سطوح SOC (Tier ۱/۲/۳)، و مدرنسازی metrics Google Cloud Architecture Center — Agentic AI for Security Operations https://docs.cloud.google.com/architecture/agentic-ai-orchestrate-security-ops-workflows معماری agentic AI در SOC، MCP Servers، و یکپارچهسازی Threat Intelligence RSA Conference — Unifying the SOC: Platformized Defense https://www.rsaconference.com/library/blog/unifying-the-soc-platformized-defense-for-the-modern-enterprise مفهوم Platformized Defense، Noise-to-Signal Ratio، و Playbook Efficiency Index Approach Cyber — SOC, SIEM et SOAR https://www.approach-cyber.com/fr/blog-article/fr-resources-blog-soc-siem-soar-detection-reponse-managee/ تفاوتهای بنیادی SOC، SIEM و SOAR و نقش هر کدام GITA SIEM (نمونه بومی ایران) http://www.cgr.ir/products/siem معماری بومی SIEM/SOAR، قابلیتهای Data Lake، UEBA و MITRE ATT&CK mapping
جمعبندی
معماری عملیات امنیت یک محصول نیست — یک نظم معماری است. سازمانهایی که SIEM، SOAR، Threat Intelligence و Observability را بهعنوان جزیرههای جداگانه اداره میکنند، با Alert Fatigue، MTTD بالا و پاسخ دستی دستوپنجه نرم میکنند.
معماری ششلایه ارائهشده در این مقاله — از Data Ingestion تا Observability — چارچوبی برای یکپارچهسازی این اجزا فراهم میکند. اصل کلیدی: داده را یکبار ingest کنید، با schema واحد نرمال کنید، detection را بهعنوان کد مدیریت کنید، intelligence را عملیاتی کنید، و همهچیز را اندازهگیری کنید.
برای سازمانهایی که در محیطهای hybrid cloud و on-premises فعالیت میکنند، این معماری نه یک انتخاب لوکس، بلکه یک ضرورت عملیاتی است.
<h3>تفاوت SIEM، SOAR و TIP چیست؟
SIEM لاگها را ingest، رویدادها را correlate و هشدار تولید میکند. SOAR اقدامات پاسخ را خودکار و گردشکارها را هماهنگ میکند. TIP feeds و IoCهای threat intelligence را مدیریت میکند. این سه با هم هسته عملیات امنیت را تشکیل میدهند.
Detection-as-Code چیست و چرا مهم است؟
Detection-as-Code رویکردی است که قوانین تشخیص را بهعنوان کد مدیریت میکند — version-controlled، تستشده در CI/CD و مستقر شده بهصورت خودکار. این رویکرد consistency، auditability و تکرار سریع را ممکن میسازد. مدیریت دستی detection در مقیاس سازمانی مقیاسپذیر نیست.
چگونه false positive در SIEM را کاهش دهیم؟
کاهش false positive شامل: ۱) Tuning قوانین تشخیص با thresholds و allowlistها، ۲) غنیسازی هشدارها با زمینه (حیاتی بودن asset، نقش کاربر)، ۳) همبستگی هشدارها برای کاهش noise، ۴) استفاده از UEBA برای baseline رفتار نرمال، و ۵) پایش مداوم نرخ false positive و tuning.
MTTD و MTTR چیست و چرا اهمیت دارند؟
MTTD (Mean Time to Detect) میانگین زمان از وقوع تهدید تا تشخیص است. MTTR (Mean Time to Respond) میانگین زمان از تشخیص تا مهار. این شاخصها اثربخشی عملیات امنیت را اندازهگیری میکنند. MTTD و MTTR پایینتر به معنای تشخیص و پاسخ سریعتر و کاهش تأثیر است.
چگونه Threat Intelligence را در عملیات امنیت یکپارچه کنیم؟
یکپارچهسازی شامل: ۱) Collection از feeds، vendors و ISACs، ۲) Normalization به STIX/TAXII، ۳) Enrichment با زمینه، ۴) Operationalization در detection (IoC، TTP)، investigation (زمینه) و response (playbooks)، و ۵) Feedback به منابع intelligence درباره کیفیت.
SOAR automation چیست و چه چیزهایی باید خودکار شوند؟
SOAR automation از playbookها برای خودکارسازی اقدامات پاسخ استفاده میکند. با وظایف پرحجم و کمریسک شروع کنید: phishing response، malware containment، alert triage. از خودکارسازی اقدامات پرخطر در ابتدا اجتناب کنید. از human-in-the-loop برای اقدامات پرخطر استفاده کنید.
چگونه پوشش MITRE ATT&CK را اندازهگیری کنیم؟
پوشش MITRE ATT&CK با نگاشت قوانین تشخیص به تکنیکهای MITRE اندازهگیری میشود. هر قانون تکنیکهایی که تشخیص میدهد را tag میکند. تحلیل پوشش، تکنیکهای دارای تشخیص و شکافها را شناسایی میکند. ابزارهای خودکار میتوانند گزارش پوشش تولید کنند.
نقش (Observability) در عملیات امنیت چیست؟
Observability متریک، لاگ و traceهایی فراهم میکند که عملیات امنیت را inform میکنند. Observability امنیتی شامل detection metrics (MTTD، MTTR، false positive)، SOC metrics (بار کاری تحلیلگر، حجم هشدار) و platform metrics (نرخ ingestion، performance query) است. Obser vability به
بود مستمر را ممکن میسازد.
Threat hunting چیست و چه تفاوتی با detection دارد؟
Detection خودکار است — قوانین و مدلها هشدار تولید میکنند. Threat hunting فعالانه است — تحلیلگران فرضیههایی درباره تهدیدات میسازند و security data lake را query میکنند. Hunting تهدیداتی را کشف میکند که detection از دست داده است. نیازمند تحلیلگران ماهر و داده جامع است.
اولین گامها در پیادهسازی عملیات امنیت یکپارچه چیست؟
گامهای اول: ۱) یکپارچهسازی Data ingestion با Kafka یا cloud-native event hubs، ۲) Normalization لاگها به OCSF یا CIM، ۳) پیادهسازی Detection-as-Code با version control، ۴) یکپارچهسازی Threat intelligence در detection و investigation، ۵) استقرار SOAR برای automation پرحجم و کمریسک، ۶) ایجاد SOC metrics (MTTD، MTTR، coverage)، و ۷) purple teaming منظم و بهبود مستمر.
دیدگاه ها بسته هستند