در سالهای اخیر، افزایش حملات سایبری، گسترش دورکاری و مهاجرت سازمانها به سرویسهای ابری باعث شده است که مدلهای سنتی امنیت شبکه دیگر پاسخگوی نیازهای امروزی نباشند. یکی از مهمترین تغییرات در این حوزه، حرکت از VPNهای سنتی به سمت فناوری Zero Trust Network Access (ZTNA) است.
امروزه بسیاری از سازمانها، بانکها، مراکز درمانی و شرکتهای فناوری در حال جایگزینی VPN با ZTNA هستند تا امنیت دسترسی کاربران را افزایش داده و سطح حملات سایبری را کاهش دهند.
ZTNA چیست؟
ZTNA یا Zero Trust Network Access یک مدل امنیتی مدرن است که بر اساس مفهوم “هرگز اعتماد نکن، همیشه اعتبارسنجی کن” (Never Trust, Always Verify) طراحی شده است.
در این مدل، هیچ کاربر، دستگاه یا سرویس به صورت پیشفرض قابل اعتماد نیست و قبل از هرگونه دسترسی باید هویت، وضعیت امنیتی دستگاه و سطح مجوزها بررسی شود.
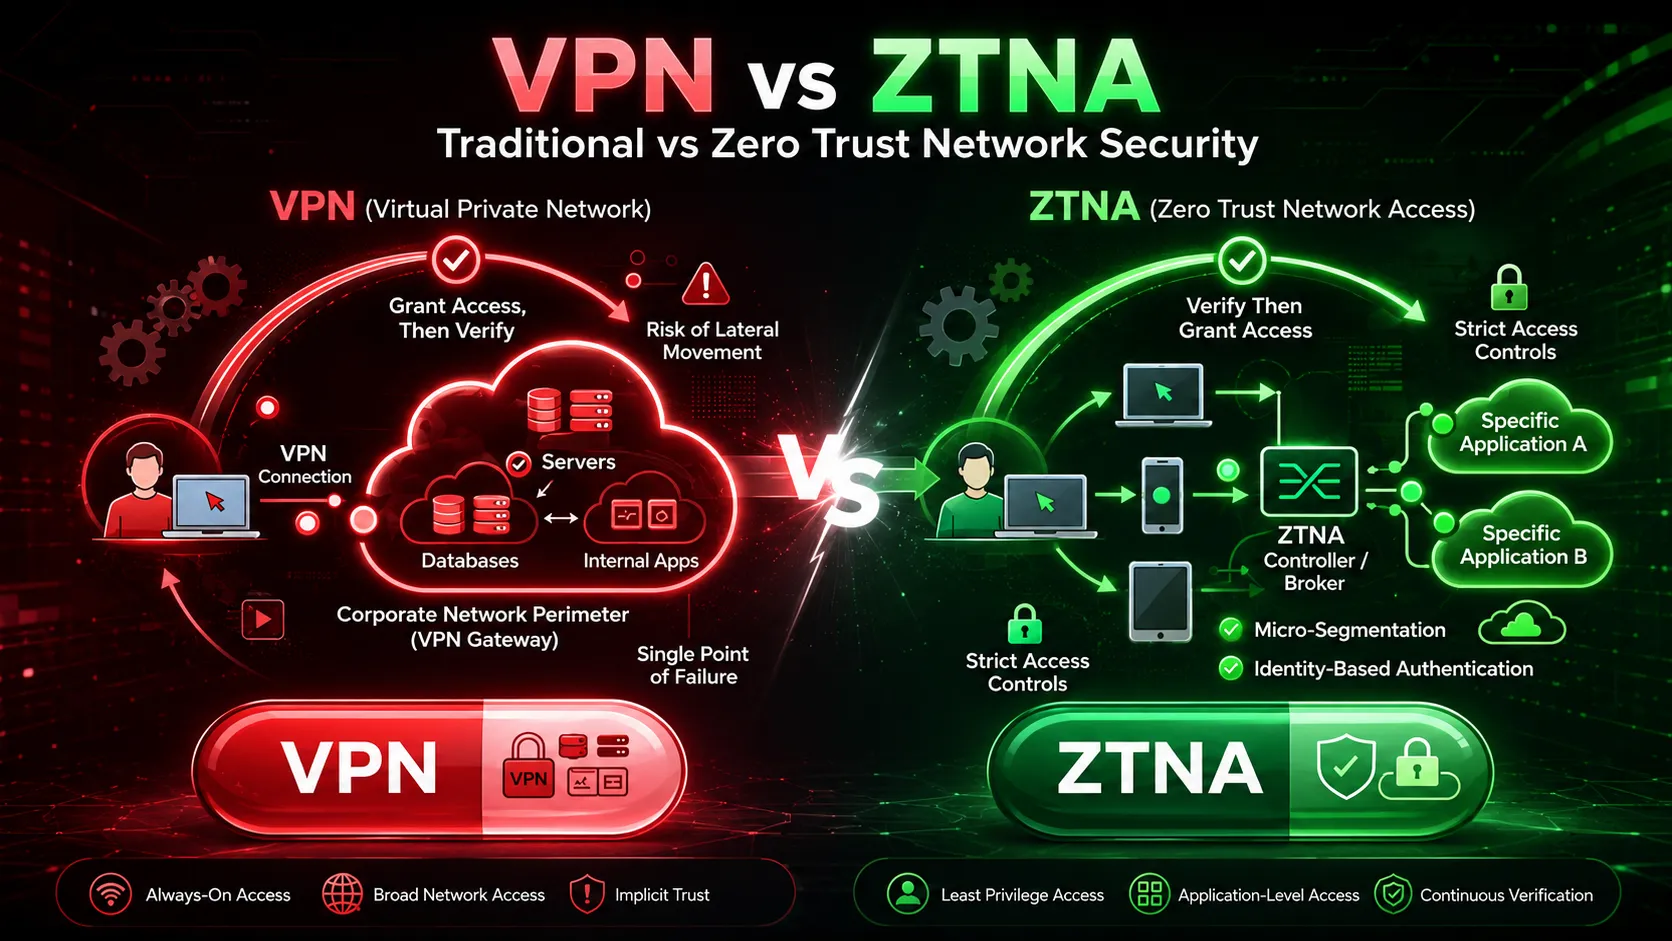
برخلاف VPN که کاربر پس از اتصال به بخشی از شبکه داخلی دسترسی پیدا میکند، ZTNA فقط دسترسی به برنامه یا سرویس مورد نیاز را فراهم میکند.
VPN سنتی چگونه کار میکند؟
در معماری VPN، کاربر از طریق یک تونل رمزنگاریشده به شبکه سازمان متصل میشود.
پس از احراز هویت، معمولاً دسترسی گستردهای به بخشهای مختلف شبکه ایجاد میشود و در صورت نفوذ مهاجم یا سرقت اطلاعات ورود، خطر حرکت جانبی (Lateral Movement) در شبکه افزایش مییابد.
این موضوع یکی از مهمترین دلایل موفقیت بسیاری از حملات باجافزاری در سالهای اخیر بوده است.
چرا VPN دیگر کافی نیست؟
۱. افزایش حملات مبتنی بر سرقت اعتبارنامه
امروزه مهاجمان با استفاده از فیشینگ، بدافزارها و حملات مهندسی اجتماعی به راحتی میتوانند نام کاربری و رمز عبور کاربران را سرقت کنند.
در بسیاری از موارد، همین اطلاعات برای ورود به VPN کافی است.
۲. دسترسی بیش از حد کاربران
VPN معمولاً دسترسی گستردهتری نسبت به نیاز واقعی کاربران ایجاد میکند.
این موضوع اصل Least Privilege را نقض میکند.
۳. عملکرد ضعیف در محیطهای ابری
بسیاری از VPNها برای شبکههای سنتی طراحی شدهاند و در محیطهای Cloud Native و Multi-Cloud کارایی مطلوبی ندارند.
۴. مدیریت پیچیده
مدیریت VPN در سازمانهای بزرگ میتواند به چالشی جدی تبدیل شود، بهویژه زمانی که هزاران کاربر از راه دور به منابع مختلف دسترسی دارند.
مزایای ZTNA نسبت به VPN
احراز هویت مداوم
در ZTNA اعتبارسنجی فقط هنگام ورود انجام نمیشود.
سیستم بهصورت مداوم وضعیت کاربر، دستگاه و رفتار دسترسی را بررسی میکند.
دسترسی مبتنی بر کمترین سطح مجوز
هر کاربر تنها به برنامهها و سرویسهایی دسترسی دارد که برای انجام وظایفش نیاز دارد.
کاهش سطح حمله
از آنجا که کاربران به کل شبکه متصل نمیشوند، امکان شناسایی و سوءاستفاده از منابع داخلی به شدت کاهش مییابد.
سازگاری با رایانش ابری
ZTNA بهطور ویژه برای محیطهای ابری، SaaS و زیرساختهای هیبریدی طراحی شده است.
افزایش دید امنیتی
تیمهای امنیتی میتوانند تمامی درخواستهای دسترسی، رفتار کاربران و رویدادهای امنیتی را به صورت متمرکز مشاهده و تحلیل کنند.
ZTNA چگونه از حملات باجافزاری جلوگیری میکند؟
یکی از مهمترین مزایای ZTNA جلوگیری از حرکت جانبی مهاجمان در شبکه است.
حتی اگر مهاجم بتواند به حساب یک کاربر دسترسی پیدا کند:
- به کل شبکه دسترسی نخواهد داشت.
- تنها به برنامههای مجاز دسترسی خواهد داشت.
- درخواستهای غیرعادی شناسایی میشوند.
- امکان اجرای سیاستهای امنیتی پویا وجود دارد.
- دسترسی مشکوک به سرعت مسدود میشود.
این ویژگیها تأثیر حملات Ransomware را به شکل قابل توجهی کاهش میدهند.
ZTNA و مدل Zero Trust
ZTNA یکی از مهمترین اجزای معماری Zero Trust محسوب میشود.
در کنار ZTNA معمولاً فناوریهای زیر نیز استفاده میشوند:
- Multi-Factor Authentication (MFA)
- Endpoint Detection and Response (EDR)
- Identity and Access Management (IAM)
- Network Access Control (NAC)
- Security Information and Event Management (SIEM)
ترکیب این راهکارها یک چارچوب امنیتی مدرن و قدرتمند برای سازمانها ایجاد میکند.
بهترین راهکارهای ZTNA در بازار
برخی از محبوبترین محصولات ZTNA عبارتاند از:
- Cloudflare Zero Trust
- Palo Alto Networks Prisma Access
- Zscaler Zscaler Private Access
- Cisco Secure Access
- Fortinet FortiSASE
- Microsoft Entra Private Access
این محصولات در سازمانهای بزرگ سراسر جهان برای جایگزینی VPNهای سنتی مورد استفاده قرار میگیرند.
آیا باید VPN را کاملاً حذف کنیم؟
در بسیاری از سازمانها، مهاجرت به ZTNA بهصورت تدریجی انجام میشود.
برخی سرویسهای قدیمی ممکن است همچنان به VPN نیاز داشته باشند، اما روند جهانی به سمت کاهش وابستگی به VPN و پیادهسازی معماری Zero Trust حرکت میکند.
سازمانهایی که از ZTNA استفاده میکنند معمولاً امنیت بالاتر، مدیریت سادهتر و تجربه کاربری بهتری را تجربه میکنند.
جمعبندی
VPN سالها به عنوان راهکار اصلی دسترسی از راه دور شناخته میشد، اما افزایش تهدیدات سایبری، گسترش سرویسهای ابری و نیاز به کنترل دقیقتر دسترسیها باعث شده است که ZTNA به گزینهای مدرنتر و ایمنتر تبدیل شود.
با استفاده از ZTNA، سازمانها میتوانند اصل «عدم اعتماد پیشفرض» را در شبکه خود پیادهسازی کنند، سطح حمله را کاهش دهند و از دسترسی غیرمجاز به منابع حیاتی جلوگیری کنند. به همین دلیل، بسیاری از کارشناسان امنیت سایبری، ZTNA را آینده دسترسی امن به شبکههای سازمانی میدانند.
خدمات پیادهسازی ZTNA در روت نت
تیم متخصص روت نت با تکیه بر تجربه عملی در حوزه امنیت شبکه، زیرساخت و معماری Zero Trust، خدمات طراحی، مشاوره و پیادهسازی راهکارهای ZTNA را برای سازمانها و شرکتها ارائه میدهد.
ما در روت نت با بررسی دقیق زیرساخت فعلی سازمان، مسیر مهاجرت از VPN سنتی به معماری Zero Trust را طراحی کرده و راهکاری متناسب با نیازهای کسبوکار شما ارائه میکنیم.
دیدگاه ها بسته هستند