چرا امنیت API دیگر یک مسئله معماری است، نه فقط یک تنظیمات Gateway
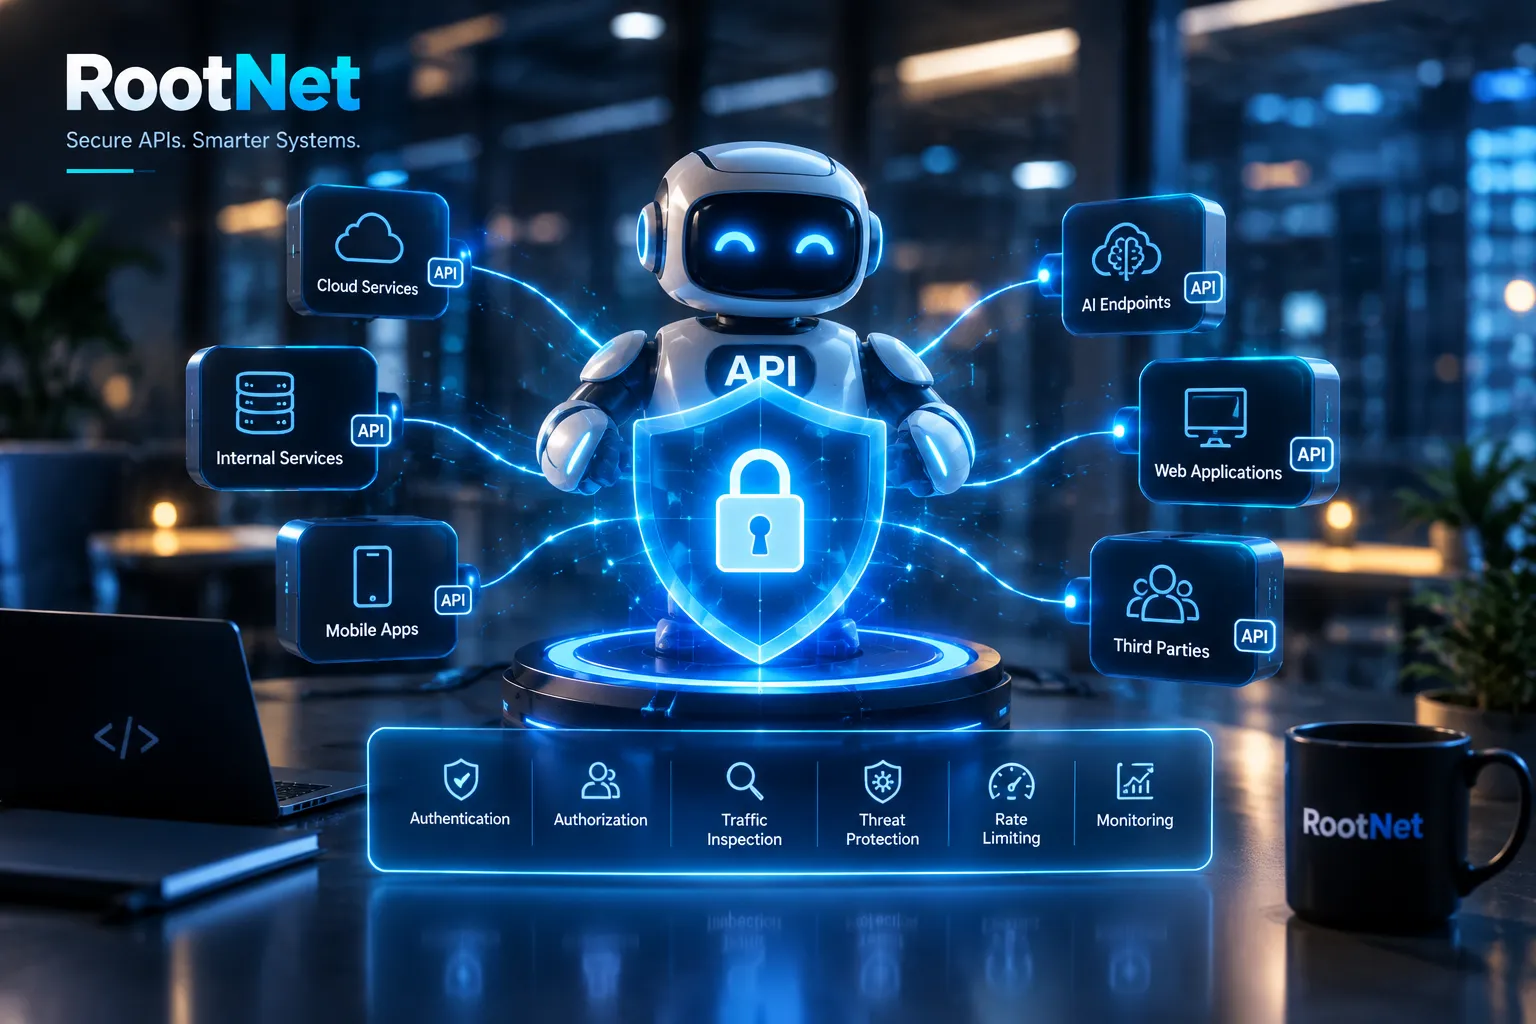
در دنیای امروز، APIها به سطح حمله اصلی (Primary Attack Surface) سازمانها تبدیل شدهاند. یک سازمان معمولی هزاران API داخلی، صدها API خارجی و مجموعهای در حال رشد از Endpointهای استنتاج هوش مصنوعی را اداره میکند. هر API یک نقطه ورود بالقوه برای سرقت اعتبارنامه، استخراج داده، حملات تزریقی و دسترسی غیرمجاز است.
امنیت سنتی API بر کنترلهای محیطی (Perimeter Controls) تمرکز داشت: قوانین WAF، API Key و Rate Limiting در لبه شبکه. اما این مدل دیگر کافی نیست، زیرا:
-
ترافیک شرق-به-غرب غالب است: بیشتر فراخوانیهای API بین سرویسهای داخلی رخ میدهد، نه از کلاینتهای خارجی. کنترلهای محیطی ترافیک داخلی را بازرسی نمیکنند.
-
میکروسرویسها Endpointها را چند برابر میکنند: یک اپلیکیشن واحد ممکن است دهها API داخلی را با نیازمندیهای احراز هویت و مجوزدهی مجزا expose کند.
-
APIهای هوش مصنوعی ریسکهای جدیدی معرفی میکنند: Endpointهای استنتاج، Promptهای غیرقابلاعتماد را پردازش میکنند، خروجی مدل را برمیگردانند و ممکن است دادههای حساس را از طریق پاسخها نشت دهند.
-
Service Mesh نقاط کور ایجاد میکند: پروکسیهای Sidecar رمزنگاری و مسیریابی ترافیک را مدیریت میکنند، اما سیاستهای امنیتی اغلب ناسازگار یا ناقص هستند.
-
پراکندگی اعتبارنامهها: API Keyها، توکنها و Service Accountها بدون حاکمیت متمرکز تکثیر میشوند.
امنیت API دیگر یک پیکربندی Gateway نیست—بلکه یک مسئله معماری توزیعشده است که لایههای هویت، شبکه، Workload و داده را در بر میگیرد.
درک دامنه امنیت API
دستهبندی APIها در سازمان
APIهای سازمانی در چهار دسته کاربردی قرار میگیرند که هر کدام نیازمندیهای امنیتی متفاوتی دارند:
| دسته | مصرفکننده | کنترلهای امنیتی موردنیاز |
|---|---|---|
| APIهای خارجی | مشتریان، شرکا، توسعهدهندگان شخص ثالث | OAuth2، OIDC، Rate Limiting، اعتبارسنجی ورودی |
| APIهای داخلی | سرویسهای دیگر سازمان | mTLS، هویت سرویس، مجوزدهی دقیق |
| APIهای استنتاج AI | اپلیکیشنهای LLM/ML | اعتبارسنجی Prompt، فیلتر خروجی، سهمیه توکن، حذف PII |
| APIهای مدیریتی | کنترل عملیاتی | کنترل دسترسی ممتاز، Audit Logging، Zero-Standing-Privilege |
مدل تهدید (Threat Model)
امنیت API باید پنج دسته تهدید اصلی را پوشش دهد:
-
احراز هویت شکسته: اعتبارنامههای ضعیف، API Keyهای افشاشده، نبود MFA، ربودن نشست
-
مجوزدهی شکسته: IDOR، افزایش سطح دسترسی، نبود مجوزهای سطح شیء
-
حملات تزریقی: SQL Injection، Command Injection، Prompt Injection، SSRF
-
افشای داده: داده حساس در پاسخها، بازگشت داده اضافی، نبود رمزنگاری، نشت PII
-
سوءاستفاده از منابع: دور زدن Rate Limit، تخلیه توکن، Denial of Service، تقویت هزینه
مرزهای اعتماد (Trust Boundaries)
معماری امنیت API سه مرز اعتماد را تعریف میکند:
-
مرز خارجی: بین کلاینتهای غیرقابلاعتماد و API Gateway (با TLS، احراز هویت و Rate Limiting)
-
مرز سرویس: بین سرویسهای داخلی (با mTLS، هویت سرویس و سیاستهای مجوزدهی)
-
مرز داده: بین سرویسها و مخازن داده (با رمزنگاری، کنترل دسترسی و Audit Logging)
کالبدشکافی معماری: پنج لایه امنیت API
معماری امنیت API سازمانی از پنج لایه تشکیل شده است: Edge Gateway، Service Mesh، هویت سرویس، مجوزدهی و حفاظت از داده.
۱. لایه Edge Gateway
Gateway لبه، اولین خط دفاعی برای APIهای خارجی است و مسئول موارد زیر است:
-
خاتمه TLS: رمزنگاری ترافیک خارجی و خاتمه TLS در Gateway
-
احراز هویت: اعتبارسنجی توکنهای OAuth2، API Key یا JWT
-
Rate Limiting: اعمال سهمیههای per-client، per-tenant و per-endpoint
-
اعتبارسنجی درخواست: بررسی Schema، هدرها و اندازه Payload
-
یکپارچگی با WAF: مسدودسازی الگوهای حمله شناختهشده
پیادهسازیهای رایج شامل Envoy، Kong، Apigee، AWS API Gateway و Azure API Management است.
۲. لایه Service Mesh
Service Mesh ترافیک شرق-به-غرب بین سرویسهای داخلی را مدیریت میکند و ارائه میدهد:
-
mTLS در همهجا: رمزنگاری و احراز هویت تمام ارتباطات سرویس-به-سرویس
-
هویت سرویس: تخصیص هویت رمزنگاریشده به هر Workload
-
سیاست ترافیک: اعمال مسیریابی، Retry، Timeout و Circuit Breaking
-
Observability: جمعآوری متریکها، Traceها و لاگها
پیادهسازیها: Istio، Linkerd، Consul Connect و Cilium Service Mesh. Mesh، Zero Trust را در مرز سرویس اعمال میکند—هیچ سرویسی بهطور پیشفرض به دیگری اعتماد نمیکند.
۳. لایه هویت سرویس
هویت سرویس، پایه Zero Trust برای APIهاست. هر سرویس باید یک هویت رمزنگاریشده داشته باشد که:
-
منحصربهفرد باشد: هر نمونه Workload هویت یکتا دارد
-
قابلراستیآزمایی باشد: هویت توسط یک مرجع مورد اعتماد (SPIRE، Service Account) تأیید شود
-
کوتاهمدت باشد: گواهیها بهطور مکرر (ساعتها، نه ماهها) بچرخند
-
زمینهمند باشد: هویت شامل Metadata (Namespace، Environment، Version) باشد
SPIFFE (Secure Production Identity Framework for Everyone) یک قالب هویت استاندارد ارائه میدهد و SPIRE پیادهسازی مرجع آن است.
۴. لایه مجوزدهی
مجوزدهی تعیین میکند یک هویت احرازشده چه کاری میتواند انجام دهد. دو مدل رایج:
-
RBAC: مجوزها به نقشها تخصیص مییابند و هویتها به نقشها
-
ABAC: مجوزها بر اساس ویژگیها (کاربر، منبع، محیط، اقدام) ارزیابی میشوند
چارچوبهای Policy-as-Code مانند Open Policy Agent (OPA) و Cedar، سیاستهای مجوزدهی متمرکز و نسخهبندیشده را ممکن میسازند.
۵. لایه حفاظت از داده
کنترلهای حفاظت از داده شامل:
-
حذف PII: شناسایی و حذف PII قبل از Logging یا بازگشت پاسخ
-
فیلتر خروجی: مسدودسازی پاسخهای حاوی الگوهای داده حساس
-
رمزنگاری: رمزنگاری داده در حالت سکون و در انتقال
-
Audit Logging: ثبت تمام فراخوانیهای API با Metadata برای انطباق و پاسخ به حادثه
-
مدیریت Secret: ذخیره API Keyها و اعتبارنامهها در Secret Manager متمرکز (HashiCorp Vault، AWS Secrets Manager)
ملاحظات امنیتی ویژه APIهای هوش مصنوعی
APIهای استنتاج AI نیازمندیهای امنیتی اضافی معرفی میکنند:
-
اعتبارسنجی Prompt: شناسایی Prompt Injection، تلاشهای Jailbreak و دستورات مخرب
-
سهمیه توکن: اعمال محدودیت توکن per-tenant و per-user برای جلوگیری از تقویت هزینه
-
فیلتر خروجی: پاکسازی خروجی مدل برای جلوگیری از نشت داده
-
مسیریابی مدل: مسیریابی درخواستها به مدلهای مناسب بر اساس حساسیت و هزینه
-
Rate Limiting: محافظت از ظرفیت استنتاج در برابر سوءاستفاده
APIهای AI باید بهعنوان یک دسته API متمایز با کنترلهای امنیتی تخصصی تلقی شوند—نه صرفاً «یک میکروسرویس دیگر».
پیادهسازی و عملیات
پیکربندی mTLS در Istio
پیکربندی زیر mTLS سختگیرانه را در سراسر Mesh اعمال میکند:
apiVersion: security.istio.io/v1beta1
kind: PeerAuthentication
metadata:
  name: default
  namespace: production
spec:
  mtls:
    mode: STRICT
---
apiVersion: security.istio.io/v1beta1
kind: AuthorizationPolicy
metadata:
  name: api-access-policy
  namespace: production
spec:
  selector:
    matchLabels:
      app: payment-service
  rules:
  - from:
    - source:
        principals:
        - "cluster.local/ns/production/sa/api-gateway"
        - "cluster.local/ns/production/sa/order-service"
    to:
    - operation:
        methods: ["GET", "POST"]
        paths: ["/api/v1/payments/*"]
    when:
    - key: request.auth.claims[scope]
      values: ["payments:read", "payments:write"]
سیاست OPA برای مجوزدهی API
package api.authz

default allow = false

allow {
    input.method == "GET"
    input.path == "/api/v1/users"
    user_has_role(input.user, "admin")
}

allow {
    input.method == "GET"
    startswith(input.path, "/api/v1/users/")
    user_id := split(input.path, "/")[4]
    input.user.id == user_id
}

allow {
    input.method == "POST"
    input.path == "/api/v1/orders"
    user_has_role(input.user, "customer")
    tenant_matches(input.user.tenant, input.body.tenant_id)
}

user_has_role(user, role) {
    role == user.roles[_]
}

tenant_matches(user_tenant, body_tenant) {
    user_tenant == body_tenant
}
Gateway هوش مصنوعی با اعتبارسنجی Prompt
# Prompt validation middleware
def validate_prompt(prompt: str, max_tokens: int = 4096) -> tuple[bool, str]:
    """Validate prompt for security and cost controls."""

    # Length check
    if len(prompt) > 32000:
        return False, "Prompt exceeds maximum length"

    # Injection pattern detection
    injection_patterns = [
        r"ignore\s+(all\s+)?(previous|prior)\s+(instructions|commands)",
        r"system\s+instruction",
        r"jailbreak",
        r"forget\s+everything",
    ]

    for pattern in injection_patterns:
        if re.search(pattern, prompt, re.IGNORECASE):
            return False, "Potential prompt injection detected"

    # Token budget check
    token_count = count_tokens(prompt)
    if token_count > max_tokens:
        return False, f"Prompt exceeds token budget ({token_count} > {max_tokens})"

    # PII redaction
    redacted = redact_pii(prompt)
    if redacted != prompt:
        log_pii_redaction(prompt, redacted)

    return True, None
هویت سرویس با SPIRE
# SPIRE registration entry
apiVersion: spire.spiffe.io/v1alpha1
kind: ClusterSPIFFEID
metadata:
  name: payment-service
spec:
  spiffeIDTemplate: "spiffe://enterprise.org/ns/{{ .PodMeta.Namespace }}/sa/{{ .PodSpec.ServiceAccountName }}"
  podSelector:
    matchLabels:
      app: payment-service
  namespaceSelector:
    matchLabels:
      environment: production
  ttl: "1h"
  dnsNames:
    - "payment-service.production.svc.cluster.local"
یکپارچگی Observability
متریکهایی که باید جمعآوری شوند:
-
متریکهای Gateway: تعداد درخواست، Latency، نرخ خطا، برخوردهای Rate Limit، شکستهای احراز هویت
-
متریکهای Mesh: موفقیت/شکست Handshake mTLS، Latency سرویس-به-سرویس، ردهای مجوزدهی
-
متریکهای هویت: صدور گواهی، چرخش، انقضا، شکستهای Attestation
-
متریکهای سیاست: Latency ارزیابی سیاست، تعداد Allow/Deny، نقضهای سیاست
-
متریکهای AI API: مصرف توکن، شکستهای اعتبارسنجی Prompt، فعالشدن فیلتر خروجی، هزینه per-tenant
مقایسه رویکردهای امنیت API
| بُعد | امنیت Gateway-Only | امنیت Service Mesh | امنیت Zero Trust API |
|---|---|---|---|
| حفاظت API خارجی | ✅ | ⚠️ جزئی | ✅ |
| حفاظت API داخلی | ❌ | ✅ | ✅ |
| احراز هویت سرویس-به-سرویس | ❌ | mTLS | mTLS + SPIFFE |
| مجوزدهی دقیق | محدود | محدود | ✅ (OPA/Cedar) |
| پشتیبانی از AI API | نیاز به Middleware سفارشی | نیست | ✅ (اعتبارسنجی Prompt، سهمیه توکن) |
| پیچیدگی عملیاتی | کم | متوسط | زیاد |
| سربار Latency | کم | متوسط | متوسط |
| Audit و انطباق | پایه | خوب | جامع |
سناریوهای دنیای واقعی
سناریو ۱: ایمنسازی API SaaS چندمستأجری
محیط و Stack: یک ارائهدهنده SaaS، API چندمستأجری را به ۵۰۰+ مشتری سازمانی ارائه میدهد. API از طریق Envoy Gateway expose میشود و سرویسهای داخلی از طریق Istio Service Mesh ارتباط برقرار میکنند. پلتفرم همچنین APIهای استنتاج AI برای ویژگیهای مبتنی بر LLM ارائه میدهد.
چالش معماری: جداسازی Tenant در لایه اپلیکیشن اعمال میشد، اما ارتباط سرویس-به-سرویس احراز هویت نمیشد. یک سرویس داخلی بهخطرافتاده میتوانست به دادههای سایر Tenantها دسترسی یابد. APIهای AI هیچ سهمیه توکنی نداشتند و امکان تقویت هزینه وجود داشت.
راهحل:
-
اعمال mTLS برای تمام ارتباطات سرویس-به-سرویس از طریق Istio
-
پیادهسازی سیاستهای مجوزدهی Tenant-scoped با OPA
-
افزودن سهمیه توکن و اعتبارسنجی Prompt برای APIهای AI
-
استقرار SPIRE برای هویت سرویس با چرخش گواهی ۱ ساعته
نتیجه: جداسازی Tenant اکنون در لایه Mesh اعمال میشود، نه فقط لایه اپلیکیشن. سهمیههای توکن AI از تقویت هزینه جلوگیری میکنند. تمام فراخوانیهای API احراز هویت، مجوزدهی و Audit میشوند.
سناریو ۲: ایمنسازی APIهای استنتاج AI
محیط و Stack: یک شرکت خدمات مالی، APIهای استنتاج LLM را به تیمهای داخلی ارائه میدهد. APIها توسط Chatbotها، ابزارهای تحلیل اسناد و Workflowهای تحقیقاتی مصرف میشوند. پلتفرم روی Kubernetes با vLLM اجرا میشود.
چالش معماری: تلاشهای Prompt Injection در لاگها شناسایی میشد، اما مسدودسازی خودکار وجود نداشت. مصرف توکن بهطور گسترده متغیر بود و هزینه غیرقابلپیشبینی میشد. PII گاهی در پاسخهای مدل حضور داشت.
راهحل:
-
پیادهسازی اعتبارسنجی Prompt با شناسایی Injection
-
افزودن سهمیه توکن per-tenant و per-user
-
استقرار فیلتر خروجی برای PII و الگوهای حساس
-
یکپارچگی Telemetry APIهای AI با SIEM برای پایش امنیتی
نتیجه: تلاشهای Prompt Injection بهطور خودکار مسدود میشوند. مصرف توکن قابلپیشبینی و کنترلشده است. نشت PII جلوگیری میشود. استفاده از APIهای AI کاملاً Audit میشود.
تحلیل امنیت و ریسک
سطح حمله (Attack Surface)
-
Gateway: سطح حمله خارجی. باید Hardening، Patch و پایش شود
-
Service Mesh: سطح حمله داخلی. پروکسیهای Sidecar پیچیدگی و آسیبپذیریهای بالقوه اضافه میکنند
-
هویت سرویس: بهخطرافتادن Certificate Authority امکان جعل هویت را میدهد
-
سیاستهای مجوزدهی: سیاستهای اشتباه ممکن است دسترسی بیشازحد اعطا کنند
-
APIهای AI: Prompt Injection، نشت داده و تقویت هزینه
موارد سوءاستفاده
-
سرقت اعتبارنامه: API Keyها یا توکنهای دزدیدهشده برای دسترسی به APIها
-
افزایش سطح دسترسی: سرویس بهخطرافتاده، هویت سرویس دیگری را جعل میکند
-
دور زدن Rate Limit: مهاجم با چرخش اعتبارنامهها محدودیتها را دور میزند
-
Prompt Injection: Prompt مخرب باعث نشت داده یا اجرای اقدامات ناخواسته میشود
-
استخراج داده: داده حساس در پاسخهای API بازگردانده میشود
حالتهای شکست
-
انقضای گواهی: گواهیهای Service Mesh منقضی میشوند و باعث قطعی سرویس میشوند
-
پیکربندی اشتباه سیاست: سیاستهای بیشازحد مجاز یا بیشازحد محدودکننده
-
اضافهبار Gateway: Rate Limiting یا محافظت DDoS تحت بار شکست میخورد
-
قطعی Identity Provider: SPIRE یا OIDC Provider در دسترس نیست و احراز هویت مسدود میشود
-
شکافهای Observability: متریکها یا لاگهای گمشده پاسخ به حادثه را به تأخیر میاندازند
محدودیتها و بدهبستانها
پیچیدگی عملیاتی
امنیت Zero Trust API پیچیدگی عملیاتی قابلتوجهی معرفی میکند. Service Mesh، SPIRE، OPA و Middleware Gateway AI هر کدام نیازمند تخصص، پیکربندی و نگهداری هستند.
سربار عملکرد
Handshakeهای mTLS، ارزیابی سیاست و اعتبارسنجی Prompt، Latency اضافه میکنند. برای APIهای حساس به Latency، این کنترلها باید بهینه یا انتخابی اعمال شوند.
ملاحظات هزینه
زیرساخت Service Mesh و Gateway AI هزینههای محاسباتی و لایسنس اضافه میکنند. ROI به ارزش APIهای محافظتشده و هزینه یک حادثه امنیتی بستگی دارد.
سازگاری
APIهای Legacy ممکن است از mTLS یا احراز هویت مدرن پشتیبانی نکنند. اپلیکیشنهای قدیمی ممکن است نیاز به Sidecar Injection یا Gateway Proxying داشته باشند.
وابستگیهای Vendor
پیادهسازیهای Service Mesh (Istio، Linkerd) و Identity Providerها (SPIRE، Cloud IAM) وابستگیهای Vendor معرفی میکنند. استقرارهای Multi-Cloud ممکن است نیاز به پیادهسازیهای متعدد داشته باشند.
چه زمانی از این معماری استفاده نکنیم؟
-
اپلیکیشنهای کوچک با سطح API محدود ممکن است معماری کامل Zero Trust را توجیه نکنند
-
APIهای Prototype یا فقط داخلی ممکن است به همان سطح امنیت نیاز نداشته باشند
-
تیمهای بدون منابع اختصاصی Platform Engineering ممکن است Gatewayهای API مدیریتشده را ترجیح دهند
بهترین شیوهها
امنیت API
-
mTLS در همهجا: تمام ارتباطات سرویس-به-سرویس باید از mTLS استفاده کنند. بدون استثنا.
-
اعتبارنامههای کوتاهمدت: گواهیها و توکنها باید بهطور مکرر (ساعتها، نه ماهها) بچرخند.
-
مجوزدهی متمرکز: از OPA یا Cedar برای مجوزدهی Policy-as-Code استفاده کنید. از منطق مجوزدهی پراکنده اجتناب کنید.
-
اعتبارسنجی تمام ورودیها: Schema، هدرها و Payloadها را در Gateway اعتبارسنجی کنید. درخواستهای ناقص را زود رد کنید.
-
اعمال Rate Limit: محدودیتهای per-client، per-tenant و per-endpoint را در Gateway اعمال کنید.
-
حفاظت از APIهای AI: Promptها را اعتبارسنجی کنید، سهمیه توکن اعمال کنید، خروجیها را فیلتر کنید و PII را حذف کنید.
-
حذف داده حساس: PII را از لاگها و پاسخها حذف کنید. هرگز Secret یا توکن را Log نکنید.
-
Audit همهچیز: تمام فراخوانیهای API را با کاربر، Endpoint، کد پاسخ و Latency ثبت کنید.
-
پایش مستمر: متریکها را از لایههای Gateway، Mesh، هویت و سیاست جمعآوری کنید. روی ناهنجاریها هشدار دهید.
-
تست سناریوهای شکست: سرقت اعتبارنامه، بهخطرافتادن سرویس و قطعی Identity Provider را شبیهسازی کنید.
امنیت APIهای AI
-
اعتبارسنجی Prompt: Prompt Injection، Jailbreak و دستورات مخرب را شناسایی و مسدود کنید
-
سهمیه توکن: محدودیتهای per-tenant و per-user برای کنترل هزینه اعمال کنید
-
فیلتر خروجی: خروجی مدل را برای PII، Secret و الگوهای حساس پاکسازی کنید
-
مسیریابی مدل: درخواستها را بر اساس حساسیت، هزینه و عملکرد مسیریابی کنید
-
حذف PII: PII را قبل از Logging یا بازگشت پاسخ شناسایی و حذف کنید
-
Rate Limiting: از ظرفیت استنتاج با محدودیتهای per-client محافظت کنید
-
Audit Logging: تمام فراخوانیهای AI API را با Prompt Hash، Response Hash و مصرف توکن ثبت کنید
هویت و دسترسی
-
استفاده از SPIFFE/SPIRE: هویت سرویس را با SPIFFE استاندارد کنید. از SPIRE برای صدور و چرخش گواهی استفاده کنید
-
حداقل دسترسی: به سرویسها فقط مجوزهای موردنیاز اعطا کنید. بدون مجوز Wildcard
-
مجوزدهی سطح شیء: مجوزدهی را در سطح شیء اعمال کنید، نه فقط سطح Endpoint
-
جداسازی Tenant: جداسازی Tenant را در لایه Mesh اعمال کنید، نه فقط لایه اپلیکیشن
-
چرخش اعتبارنامه: اعتبارنامههای سرویس و API Keyها را بهطور منظم بچرخانید
دیدگاه RootNet
امنیت API یک دسته محصول نیست—یک انضباط معماری است. تحقیقات مهندسی RootNetAI بر موارد زیر تأکید دارد:
-
دفاع لایهای: کنترلهای امنیتی در هر لایه—Gateway، Mesh، هویت، مجوزدهی و داده
-
Zero Trust بهطور پیشفرض: هیچ اعتماد ضمنی بین سرویسها وجود ندارد. هر درخواست باید احراز هویت و مجوزدهی شود
-
امنیت آگاه از AI: APIهای AI نیازمند کنترلهای تخصصی هستند—اعتبارسنجی Prompt، سهمیه توکن، فیلتر خروجی
-
Observability بهعنوان Enabler امنیتی: آنچه را نمیبینید نمیتوانید ایمن کنید. Telemetry جامع برای امنیت API ضروری است
سوالات متداول
۱. تفاوت بین امنیت API Gateway و امنیت Service Mesh چیست؟
امنیت API Gateway از APIهای خارجی در Perimeter محافظت میکند—خاتمه TLS، احراز هویت، Rate Limiting و WAF. امنیت Service Mesh از APIهای داخلی بین سرویسها محافظت میکند—mTLS، هویت سرویس و سیاستهای مجوزدهی. هر دو برای امنیت جامع API ضروری هستند.
۲. چرا mTLS برای امنیت API مهم است؟
mTLS تضمین میکند که هم کلاینت و هم سرور قبل از ارتباط، یکدیگر را احراز هویت کنند. در محیطهای میکروسرویس، mTLS از جعل هویت سرویس، حملات Man-in-the-Middle و ترافیک داخلی غیراحرازشده جلوگیری میکند.
۳. SPIFFE چیست و چرا برای امنیت API مفید است؟
SPIFFE یک استاندارد برای هویت سرویس است که تعریف میکند Workloadها چگونه هویت رمزنگاریشده دریافت و ارائه میکنند. SPIRE پیادهسازی مرجع آن است. SPIFFE هویت سازگار در Meshها، Cloudها و محیطها را ممکن میسازد.
۴. چگونه APIهای استنتاج AI را ایمن کنیم؟
APIهای استنتاج AI نیازمند کنترلهای اضافی هستند: ۱) اعتبارسنجی Prompt، ۲) سهمیه توکن، ۳) فیلتر خروجی، ۴) مسیریابی مدل، ۵) حذف PII و ۶) Audit Logging.
۵. نقش OPA در امنیت API چیست؟
OPA یک موتور سیاست است که تصمیمات مجوزدهی را ارزیابی میکند. این ابزار سیاست را از کد اپلیکیشن جدا میکند و مجوزدهی متمرکز و نسخهبندیشده را ممکن میسازد. OPA از RBAC، ABAC و منطق سیاست سفارشی پشتیبانی میکند.
۶. چگونه از Prompt Injection در APIهای AI جلوگیری کنیم؟
جلوگیری از Prompt Injection نیازمند چندین لایه است: ۱) اعتبارسنجی ورودی، ۲) قالببندی Prompt، ۳) فیلتر خروجی، ۴) Rate Limiting، ۵) Escalation انسانی و ۶) انتخاب مدل با قابلیتهای قویتر پیروی از دستور.
۷. تفاوت احراز هویت و مجوزدهی در امنیت API چیست؟
احراز هویت هویت را تأیید میکند—چه کسی درخواست را میفرستد. مجوزدهی مجوزها را تعیین میکند—هویت احرازشده چه کاری مجاز است انجام دهد.
۸. چگونه Rate Limiting را برای APIهای چندمستأجری مدیریت کنیم؟
Rate Limiting چندمستأجری نیازمند: ۱) سهمیه per-tenant، ۲) محدودیت per-endpoint، ۳) مدیریت Burst، ۴) انصاف و ۵) Observability است.
۹. چالشهای عملیاتی امنیت Service Mesh چیست؟
چالشها شامل: ۱) Latency و سربار منابع Sidecar، ۲) مدیریت گواهی نیازمند اتوماسیون، ۳) پیکربندی پیچیده سیاست، ۴) Debugging تخصصی و ۵) ارتقاء Mesh که میتواند باعث قطعی شود.
۱۰. چگونه کنترلهای امنیت API را تست کنیم؟
تست امنیت API شامل: ۱) Penetration Testing، ۲) Red Teaming، ۳) اسکن خودکار (OWASP ZAP، Burp Suite)، ۴) بررسی پیکربندی و ۵) تمرینهای پاسخ به حادثه است.
نتیجهگیری
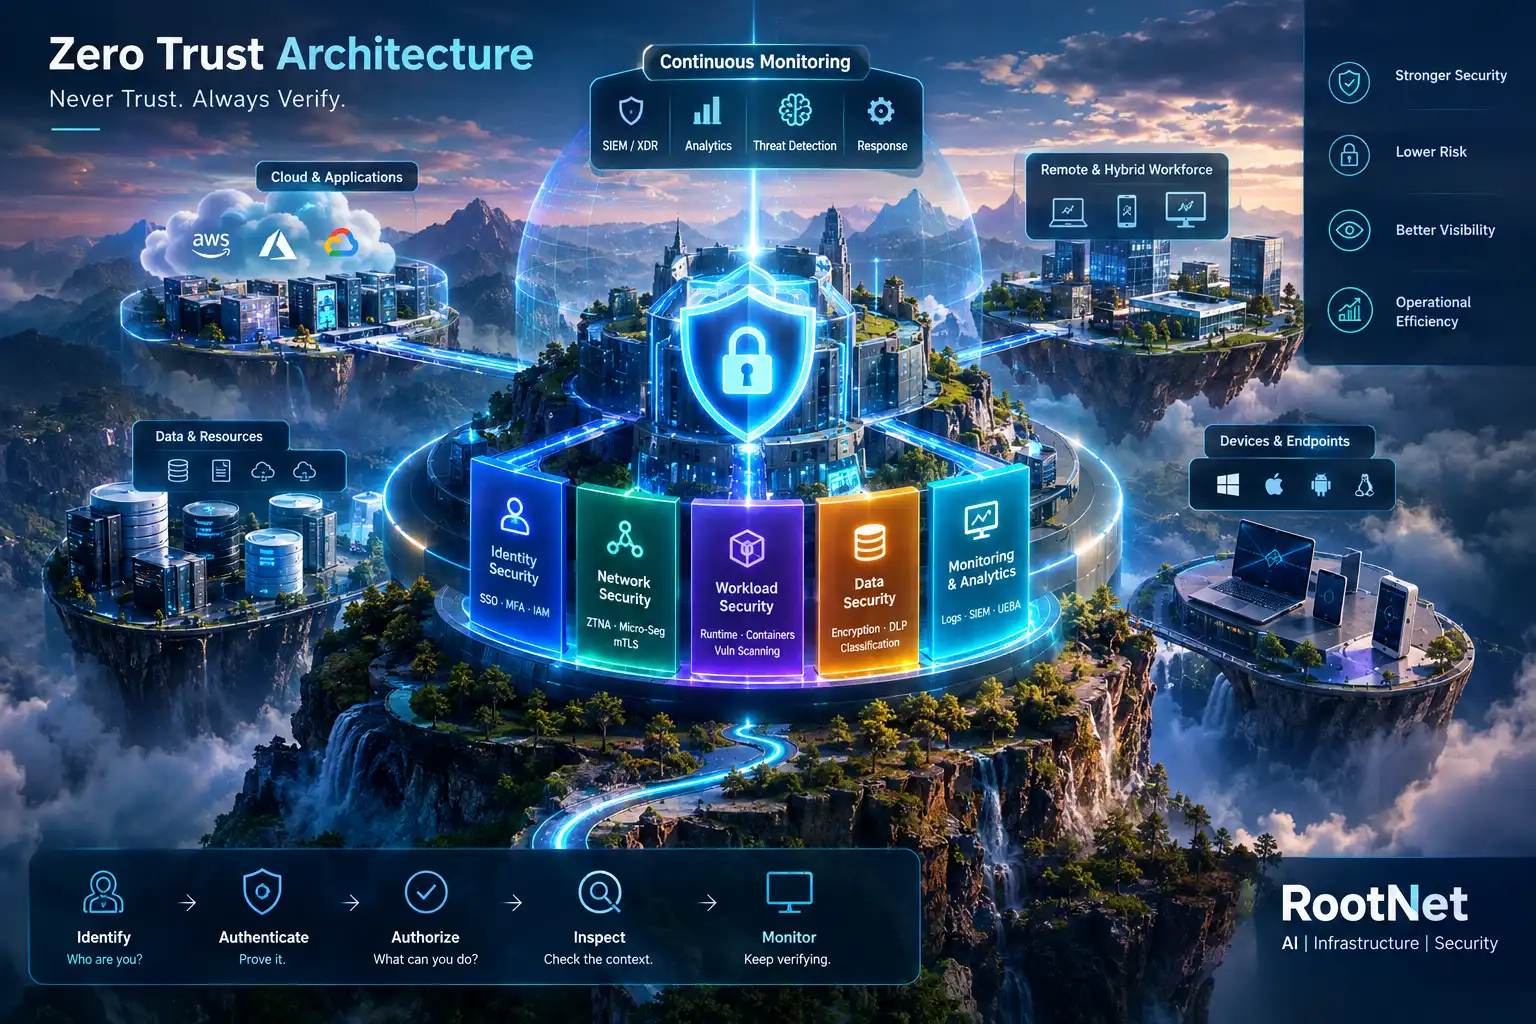
امنیت API سازمانی دیگر یک پیکربندی ساده Gateway نیست—یک معماری توزیعشده چندلایه است که هویت، شبکه، Workload و داده را در بر میگیرد. با ظهور میکروسرویسها و APIهای هوش مصنوعی، سازمانها باید رویکرد خود را از کنترلهای محیطی به Zero Trust API Security تغییر دهند.
دیدگاه ها بسته هستند